作者:辣辣辣条 更新时间:2026-10-13 16:46
硬件钱包公司Ledger查出经销商CryptoBilis卖的签名器里面被偷偷加装了恶意硬件。这个零件可以读取屏幕上的助记词,再用蜂窝网络把助记词发给攻击者,偷走资产。所有已经确认被盗的用户,都是在这个经销商手里买的设备,经销商已经停售这款产品。硬件钱包公司Ledger查出经销商CryptoBilis卖的签名器里面被偷偷加装了恶意硬件。这个零件可以读取屏幕上的助记词,再用蜂窝网络把助记词发给攻击者,偷走资产。所有已经确认被盗的用户,都是在这个经销商手里买的设备,经销商已经停售这款产品。下面小编带你梳理Ledger披露隐藏芯片窃取助记词的技术细节。
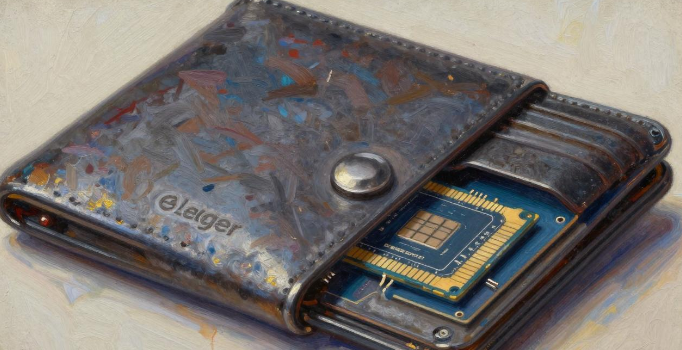
Ledger证实,东南亚经销商CryptoBilis售出的加密签名硬件钱包内被植入非法硬件模块,该模块可以窃取用户24词助记词,并通过蜂窝网络向外传输。
Ledger的Donjon安全团队针对10月9日上报的加密资产被盗事件展开调查,并于10月13日公布调查结论。公司在10月10日确认一名受害用户设备内存在植入模块,同时表示本次已核实的所有资金被盗案例,相关设备均购自CryptoBilis。该经销商已暂停销售Ledger签名硬件产品,调查人员正在检测涉事硬件。
根据该公司最新调查结果,非法组件内置在钱包外壳内部,可读取屏幕上展示的信息。Ledger签名钱包在初始设置阶段,屏幕会显示24词助记词,用户依靠助记词恢复加密资产访问权限。
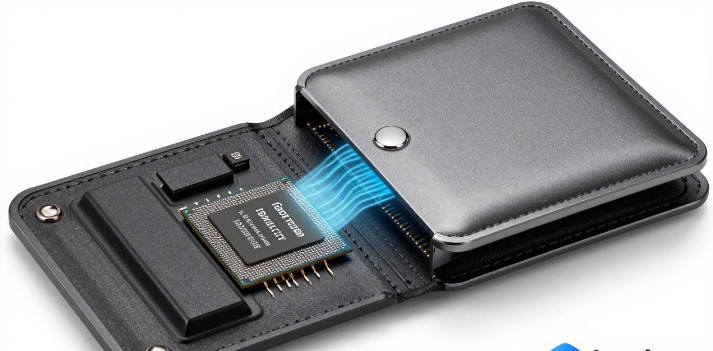
该植入模块搭载微控制器,能够读取初始化过程中屏幕展示的内容。一旦检测到助记词显示界面,模块会对单词进行解码,并通过内置eSIM的LTE蜂窝网络把信息传出。Ledger的调查显示,该组件独立于钱包原生安全系统运行。
Ledger在声明中解释,该装置没有篡改负责保护私钥的安全芯片(Secure Element)。植入模块不会修改Ledger操作系统、加密交易或是数字签名流程,其唯一功能就是捕获钱包初始化阶段展示的敏感信息。
公司称,调查暂未发现其他渠道购入的设备受到影响。Ledger表示:“我们尚未核实到其他渠道购买的签名钱包引发资金被盗。”不过安全研究人员仍在持续排查其他地区、其他设备的硬件篡改相关报案。
这份最新技术结论补充了CryptoBilis所售Ledger钱包内置窃密硬件的工作原理。Ledger在10月10日最初确认存在非法组件,但当时尚未对外披露其运作方式。
多名从东南亚硬件钱包经销商CryptoBilis购买设备的用户反馈资产被盗,调查由此启动。10月9日厂商开始受理投诉,并要求该分销商停止产品销售与发货。
10月10日,安全团队在一名受害者的设备中找到非法植入模块。随后CryptoBilis确认,在调查期间暂停售卖Ledger签名硬件钱包。
Ledger目前尚未查清非法组件是如何被装入设备,也没有锁定植入人员。本次事件暂无相关人员被捕、刑事起诉或是完整执法行动的消息。
与此同时,链上分析公司Bitquery在10月12日的分析估算,本次调查相关疑似被盗加密资产涉及324个钱包,总金额约1.02亿美元。该机构追踪了比特币、以太坊等多条公链上的资金流动,排查涉事地址之间的关联。
该数据仅为第三方独立估算。Ledger并未认可Bitquery的损失金额、受害用户数量,也没有确认研究人员标记的所有可疑交易均由该硬件植入物造成。
厂商在10月13日的声明中表示:“我们尚未确认受害用户总数以及全部损失金额。”同时提醒,网上流传的数据来自第三方,尚未经过调查团队完整核验。
另外,公司称Donjon团队会继续检测送检设备。研究人员将核查硬件物理改动,判断其他签名钱包是否含有同类植入组件。
基于本次调查结论,Ledger向通过CryptoBilis购买签名硬件钱包的用户发布安全指引。公司建议尚未初始化设备的用户不要进行钱包设置,先联系Ledger官方客服。
已经使用涉事设备的用户,需要尽快将加密资产转移至全新签名硬件钱包,且新钱包要生成一套完全独立的助记词。Ledger特别警告:不要把原有助记词导入另一台同样购自CryptoBilis的设备。
该建议基于调查结论:植入模块可以在初始化阶段捕获助记词。如果用户把已经泄露的助记词迁移到另一台硬件钱包,攻击者依旧掌握这套凭证。
资产被盗的用户,需要通过官方客服渠道提交报案信息,同时联系当地执法机构。持有疑似被篡改设备的用户,在咨询Ledger客服或相关部门前,不要把硬件寄给任何人。
厂商提示受害者在拆开设备外壳前先和执法部门沟通,设备可能作为案件证物;不当拆机操作会破坏物证。
Ledger再次重申:官方人员永远不会致电用户、主动私信索要助记词。此前已有虚假Ledger网站窃取助记词的相关报道,但暂未确认这类钓鱼攻击和本次CryptoBilis硬件篡改事件存在关联。
从其他渠道购买设备的用户,可在官网客服页面查看设备自检指引。公司提醒,拆开签名钱包外壳可能损坏设备,建议用户在尝试自检前妥善备份助记词。
Ledger Donjon安全研究团队持续对被篡改的签名钱包开展技术检测。公司表示,后续收到送检设备会逐一分析,经过核验的新发现将会对外公布。
该团队专门从事软硬件安全研究,包含加密签名设备的物理攻击研究。Ledger公开的研究文档涵盖电路分析、元器件检测,以及保护私钥的安全机制测试。
本次调查重点是非法组件如何读取屏幕信息。Ledger10月13日的调查结果确认,植入物包含独立微控制器与蜂窝通信系统,安全芯片和签名流程本身没有被篡改。
公司欢迎掌握硬件篡改证据的研究人员提交线索,可发送至security@ledger.com;受害用户联系Ledger客服。
Ledger会继续排查其他型号、其他地区签名钱包的相关报案。目前尚未公布调查结束时间以及最终报告发布日期。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为xxx网所有,未经允许不得转载。
3分钟前 辣辣辣条
13分钟前 辣辣辣条
26分钟前 辣辣辣条
38分钟前 辣辣辣条
近期热门
更多
4周前 辣辣辣条
4周前 辣辣辣条
4周前 辣辣辣条
3周前 辣辣辣条
精选专题
更多热门标签
更多