作者:辣辣辣条 更新时间:2026-10-19 10:56
Ledger硬件钱包爆出安全争议,还引发了高管和Mt.Gox前负责人的线上争吵。东南亚经销商流出一批被动过手脚的Ledger钱包,里面偷偷加装了芯片,能够盗取钱包助记词,预估被盗资产超过9000万美元。这种改装不会破坏钱包核心安全芯片,所以官方的设备校验功能查不出改动。Ledger硬件钱包爆出安全争议,还引发了高管和Mt.Gox前负责人的线上争吵。东南亚经销商流出一批被动过手脚的Ledger钱包,里面偷偷加装了芯片,能够盗取钱包助记词,预估被盗资产超过9000万美元。这种改装不会破坏钱包核心安全芯片,所以官方的设备校验功能查不出改动。下面小编简单梳理了Ledger CEO与门头沟交易所前CEO就钱包被盗事件公开交锋的动向。
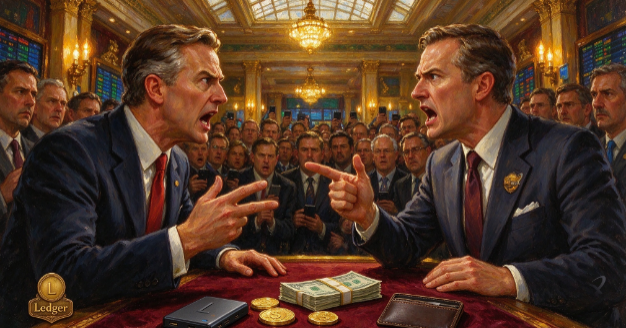
Ledger首席执行官帕斯卡・戈捷(Pascal Gauthier)与前Mt.Gox交易所负责人马克・卡佩莱斯(Mark Karpelès),围绕一批遭改装硬件钱包相关的盗窃案(涉案预估金额9000万美元)展开公开论战。
10月17日,二人在X平台展开交锋。卡佩莱斯质疑,在用户报告通过东南亚经销商CryptoBilis购买的设备出现资产损失前,这家硬件钱包厂商是否充分告知了这类精密窃听植入装置的风险。戈捷则为Ledger的安全工作进行辩护,并反驳这位前交易所高管的批评。
“更正:我之前说@Ledger完全没有提及植入装置相关情况,但实际上他们在2026年3月于学院板块发布过一篇相关文章,文中建议用户直接从官方渠道或授权经销商购买产品。”
——马克・卡佩莱斯(@Magical Tux),2026年10月17日
这场争端的起因,是在正品Ledger钱包设备内部发现了非法加装电子元件。调查人员发现,这类额外硬件可以在钱包初始化阶段窃取24词助记词,并通过蜂窝网络传输获取到的信息。相关研究估算,疑似被盗资产规模超过9000万美元。Ledger并未将该数字认定为最终核实总额;而卡佩莱斯提出的“更早发布警示本可以避免这些损失”的说法,目前也尚未得到证实。
双方分歧始于卡佩莱斯质疑Ledger早前针对硬件钱包物理改装风险的信息披露工作。10月17日,他更正了此前的说法,承认Ledger在本次事件之前就发布过一篇安全文章,介绍遭篡改设备的相关风险。但卡佩莱斯认为,即便如此,在后续发现的改装设备技术复杂度极高的情况下,仅在教育板块发布指引是远远不够的。他表示,若发布更醒目的风险警告,本可以避免超过9000万美元的资产损失。戈捷回应称,公司长期投入大量工作保护用户资产,外界应当区分已证实证据与推测性言论。这位Ledger首席执行官写道,安全工作难度很大,同时认可卡佩莱斯参与本次讨论的价值,并要求对方仅基于可证实的事实发表观点。
论战进一步升级,戈捷提及卡佩莱斯曾经执掌现已倒闭的Mt.Gox交易所的过往。“这话出自Mt.Gox前CEO……拜托,你可不是什么白衣骑士,现实一点。”戈捷在帖子中写道。Mt.Gox交易所因巨额比特币资产损失于2014年倒闭,债权人历经漫长程序才推进资产追偿。卡佩莱斯回应称,正是自身经历过大型交易所暴雷事件,才会对保管用户资产的企业,提出更高的安全信息披露要求。
这场公开争执围绕Ledger对该安全威胁的应对措施展开,并不代表证实该公司刻意隐瞒与CryptoBilis相关攻击事件的信息。
争议核心的这篇安全文章标题为《安全购买Ledger签名设备的最佳实践》。Ledger官网标注原文发布时间为2026年3月6日,最新更新时间为9月18日。当前版本介绍了犯罪分子在硬件钱包交付至用户手中之前实施篡改的多种手段,涵盖仿冒设备、出厂就预填助记词的钱包,以及正品设备在离开工厂后被改装的情况。
文中物理篡改章节描述:攻击者加装非法元器件,可窃取钱包初始化界面展示的信息。页面配有改装电子元件实拍图,包含隐藏在钱包硬件内部的电路板与元器件示例。卡佩莱斯引用这些配图,主张Ledger在10月相关事件曝光的数月前,就已经知晓这类精密植入装置的设计方案。
但文章9月的修订版本留下了尚未厘清的疑点。当前可访问版本无法确定每张图片、每条技术警示的新增时间。如果没有3月原文存档版本或是完整修订记录,仅凭配图无法独立证明Ledger在当时就知晓CryptoBilis这起特定攻击事件。
掌握硬件钱包改装的通用作案手法,不等于有证据证明犯罪分子已经把这类改装设备送入经销商库存。现有资料无法确定Ledger最早获知CryptoBilis涉事设备的时间,也无法证实这篇安全文章就是针对这批特定植入装置所写。因此这场争论的一部分焦点在于:发布通用安全指引,和针对特定威胁发布专项警示,二者存在本质区别。
Ledger自身文档写明,其设备身份验证系统存在一项关键局限。公司的正品核验(Genuine Check)功能,仅校验安全元件(Secure Element)的加密身份,这是负责处理钱包敏感操作的受保护芯片。
设备初始化时,Ledger软件会向设备发送核验请求,安全元件会返回绑定原始生产流程的专属加密签名。核验成功,仅代表设备搭载了正品安全芯片。该检测无法检查钱包内部全部物理组件,也不能确认设备出厂之后没有被人改装。Ledger安全指引写明:如果原始安全芯片完好无损,这套验证机制就无法识别额外加装的非法物理元件。
在CryptoBilis这起案件中,恶意电子元件与原厂硬件共存,设备原有安全功能依旧可以正常运行。调查人员描述,植入装置安装在屏幕附近,能够读取初始化过程中展示的助记词。
助记词可以让钱包持有者恢复对应加密货币地址的控制权。任何人拿到完整助记词,就有可能在不持有原设备的情况下访问对应资金。据报道,这套植入装置借助蜂窝网络传输窃取到的信息,攻击者无需在初始化完成后取回钱包实体。
Ledger表示,本次事件并不代表其安全元件、操作系统或是交易签名流程遭到破解。本次攻击的本质,是设备在分销环节遭到物理篡改。Crypto.news此前对该植入装置的报道详细介绍,额外加装的电子元件可以读取助记词,且无需替换受保护的安全芯片。另有一份调查报道证实,Ledger确认在一台用户设备中发现非法元器件。
Ledger开始受理用户投诉,这些用户通过东南亚经销商CryptoBilis购买硬件钱包后出现资产失窃。10月9日,Ledger要求CryptoBilis暂停销售与发货,调查人员同步核查加密资产丢失的相关报案。公司建议过去90天从该经销商购买设备、尚未初始化钱包的用户,不要进行初始化操作。
对于已经完成设备初始化的受影响用户,Ledger建议将资金转移至在可信设备上、使用全新助记词生成的新钱包。后续调查至少确认一台送检钱包内存在可收集助记词信息的非法电子元件。随着调查人员识别潜在关联地址与交易,各方独立估算的被盗总金额存在差异。
银河研究(Galaxy Research)在10月16日的分析报告中估算疑似损失约9100万美元。该数值不能视作所有改装Ledger设备被盗的确切总额,也不能证明提前发布警示就一定能挽回对应损失。德国曝出改装钱包的相关报告后,零售商在调查期间开始自查分销流程。因此本次事件,既关乎设备内置的技术防护能力,也涉及经销商监管问题。
Ledger当前的购买指引建议:直接从官方渠道或者授权卖家购买设备,检查设备是否存在明显篡改痕迹,并通过官方软件完成正品核验。同时提示,即便走授权分销渠道、正品核验通过,也无法保证钱包从未遭受物理改装。
公司明文规定,授权经销商不得将退回设备重新入库二次销售。这篇安全指引在10月CryptoBilis公开调查启动前数周,也就是9月18日完成更新。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
59分钟前 辣辣辣条
1小时前 辣辣辣条
1小时前 辣辣辣条
近期热门
更多
1个月前 辣辣辣条
1个月前 辣辣辣条
1个月前 辣辣辣条
1个月前 辣辣辣条
精选专题
更多热门标签
更多