作者:辣辣辣条 更新时间:2026-10-27 10:51
PHP高危漏洞PHP2Shell的实战挑战赛出结果了!黑客不到19小时就攻破服务器拿走比特币奖金。这个漏洞威力很强,能直接远程跑代码,漏洞消息泄露之后,网上瞬间冒出海量攻击,不少政府网站直接临时下线保命。PHP高危漏洞PHP2Shell的实战挑战赛出结果了!黑客不到19小时就攻破服务器拿走比特币奖金。这个漏洞威力很强,能直接远程跑代码,漏洞消息泄露之后,网上瞬间冒出海量攻击,不少政府网站直接临时下线保命。下面小编简单梳理了安全挑战赛验证PHP2Shell高危漏洞的核心看点。
一名安全研究人员成功利用了一个故意未修补的PHP服务器,并在不到19小时内领取了其比特币赏金。
此次公开行动是一次测试,旨在验证近期PHP2Shell漏洞是否如传闻中那般危险。
Stealmybitcoin.com于10月25日15:47UTC记录了这一胜利。
该游戏的主办网站Stealmybitcoin.com已确认赏金已被领取。其结果页面显示,比特币是在19.28小时后被取走的,胜利记录时间为10月25日星期日的15:47UTC。
奖池总额为0.02511679BTC,当时价值2,021.22美元。页面上写道:“目前,此服务器上已无比特币”,并补充称未来可能会有更多挑战。
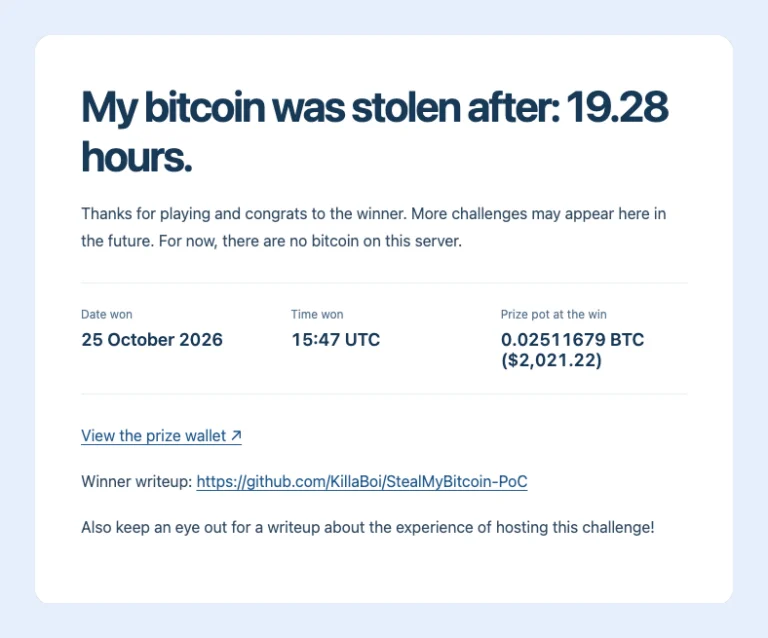
2026年10月25日,stealmybitcoin.com的结果页面在19.28小时后记录了此次胜利,此时奖池金额为0.02511679BTC(约合2,021.22美元)。
获胜者KillaBoi在GitHub上发布了一篇概念验证(PoC)技术文章。目标服务器运行的是PHP8.4.26版本。
技术总结指出,它恢复的一个私钥并未推导出主页上显示的奖金地址。这被认为是创建者的失误,已通过电子邮件得到承认,但网站仍将该挑战列为已完成。
该竞赛还通过隶属于hacker.house公司的@hackerfantastic账号被更多人知晓。该账号于10月25日发布帖子,详细解释了挑战赛的运作机制。
此次实验发生在两天前PHP出现两个严重漏洞的混乱事件之后。这些漏洞的细节在网上泄露,促使PHP维护人员提前一天于10月21日发布了紧急修复补丁,正如Cryptopolitan所报道的那样。
这些漏洞被追踪为CVE-2026-109618和CVE-2026-109619,并被称为PHP2 Shell,两者的严重程度评分均为9.2/10,可在未修补的服务器上实现远程代码执行。
PHP被约70%拥有已知服务器端语言的网站所使用,许多网站出于预防目的暂时关闭。芬兰、荷兰和法国均曾临时将政府网站下线。
Cloudflare表示,在漏洞公开后的数小时内,他们目睹了数百万次其所谓的“利用尝试”。
一个包括OpenAI在内的联盟获得了两个月的时间来修复这些问题。OpenAI表示,发现这些缺陷的同一套AI工具也可能帮助攻击者快速制作利用程序。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
4小时前 辣辣辣条
4小时前 辣辣辣条
5小时前 辣辣辣条
5小时前 辣辣辣条
近期热门
更多
2026-09-22 海带

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条
精选专题
更多热门标签
更多