作者:昆布布 更新时间:2026-10-30 10:17
有一天量子计算机真的能破解比特币的加密体系?今天它还做不到,但Google和IBM的最新进展显示,双方的差距正以快于预期的速度缩小。所谓“Q-Day”——足够强大的量子机器终于能攻破旧版比特币地址、让超过4520亿美元脆弱钱包暴露的那一天——已从遥远威胁变成更紧迫的议题。有一天量子计算机真的能破解比特币的加密体系?今天它还做不到,但Google和IBM的最新进展显示,双方的差距正以快于预期的速度缩小。所谓“Q-Day”——足够强大的量子机器终于能攻破旧版比特币地址、让超过4520亿美元脆弱钱包暴露的那一天,已从遥远威胁变成更紧迫的议题。2026年3月Google的白皮书更是把时间表提前推到了聚光灯下。下面,小编将为大家详细介绍量子计算对比特币的真实威胁以及哪些钱包目前最危险。
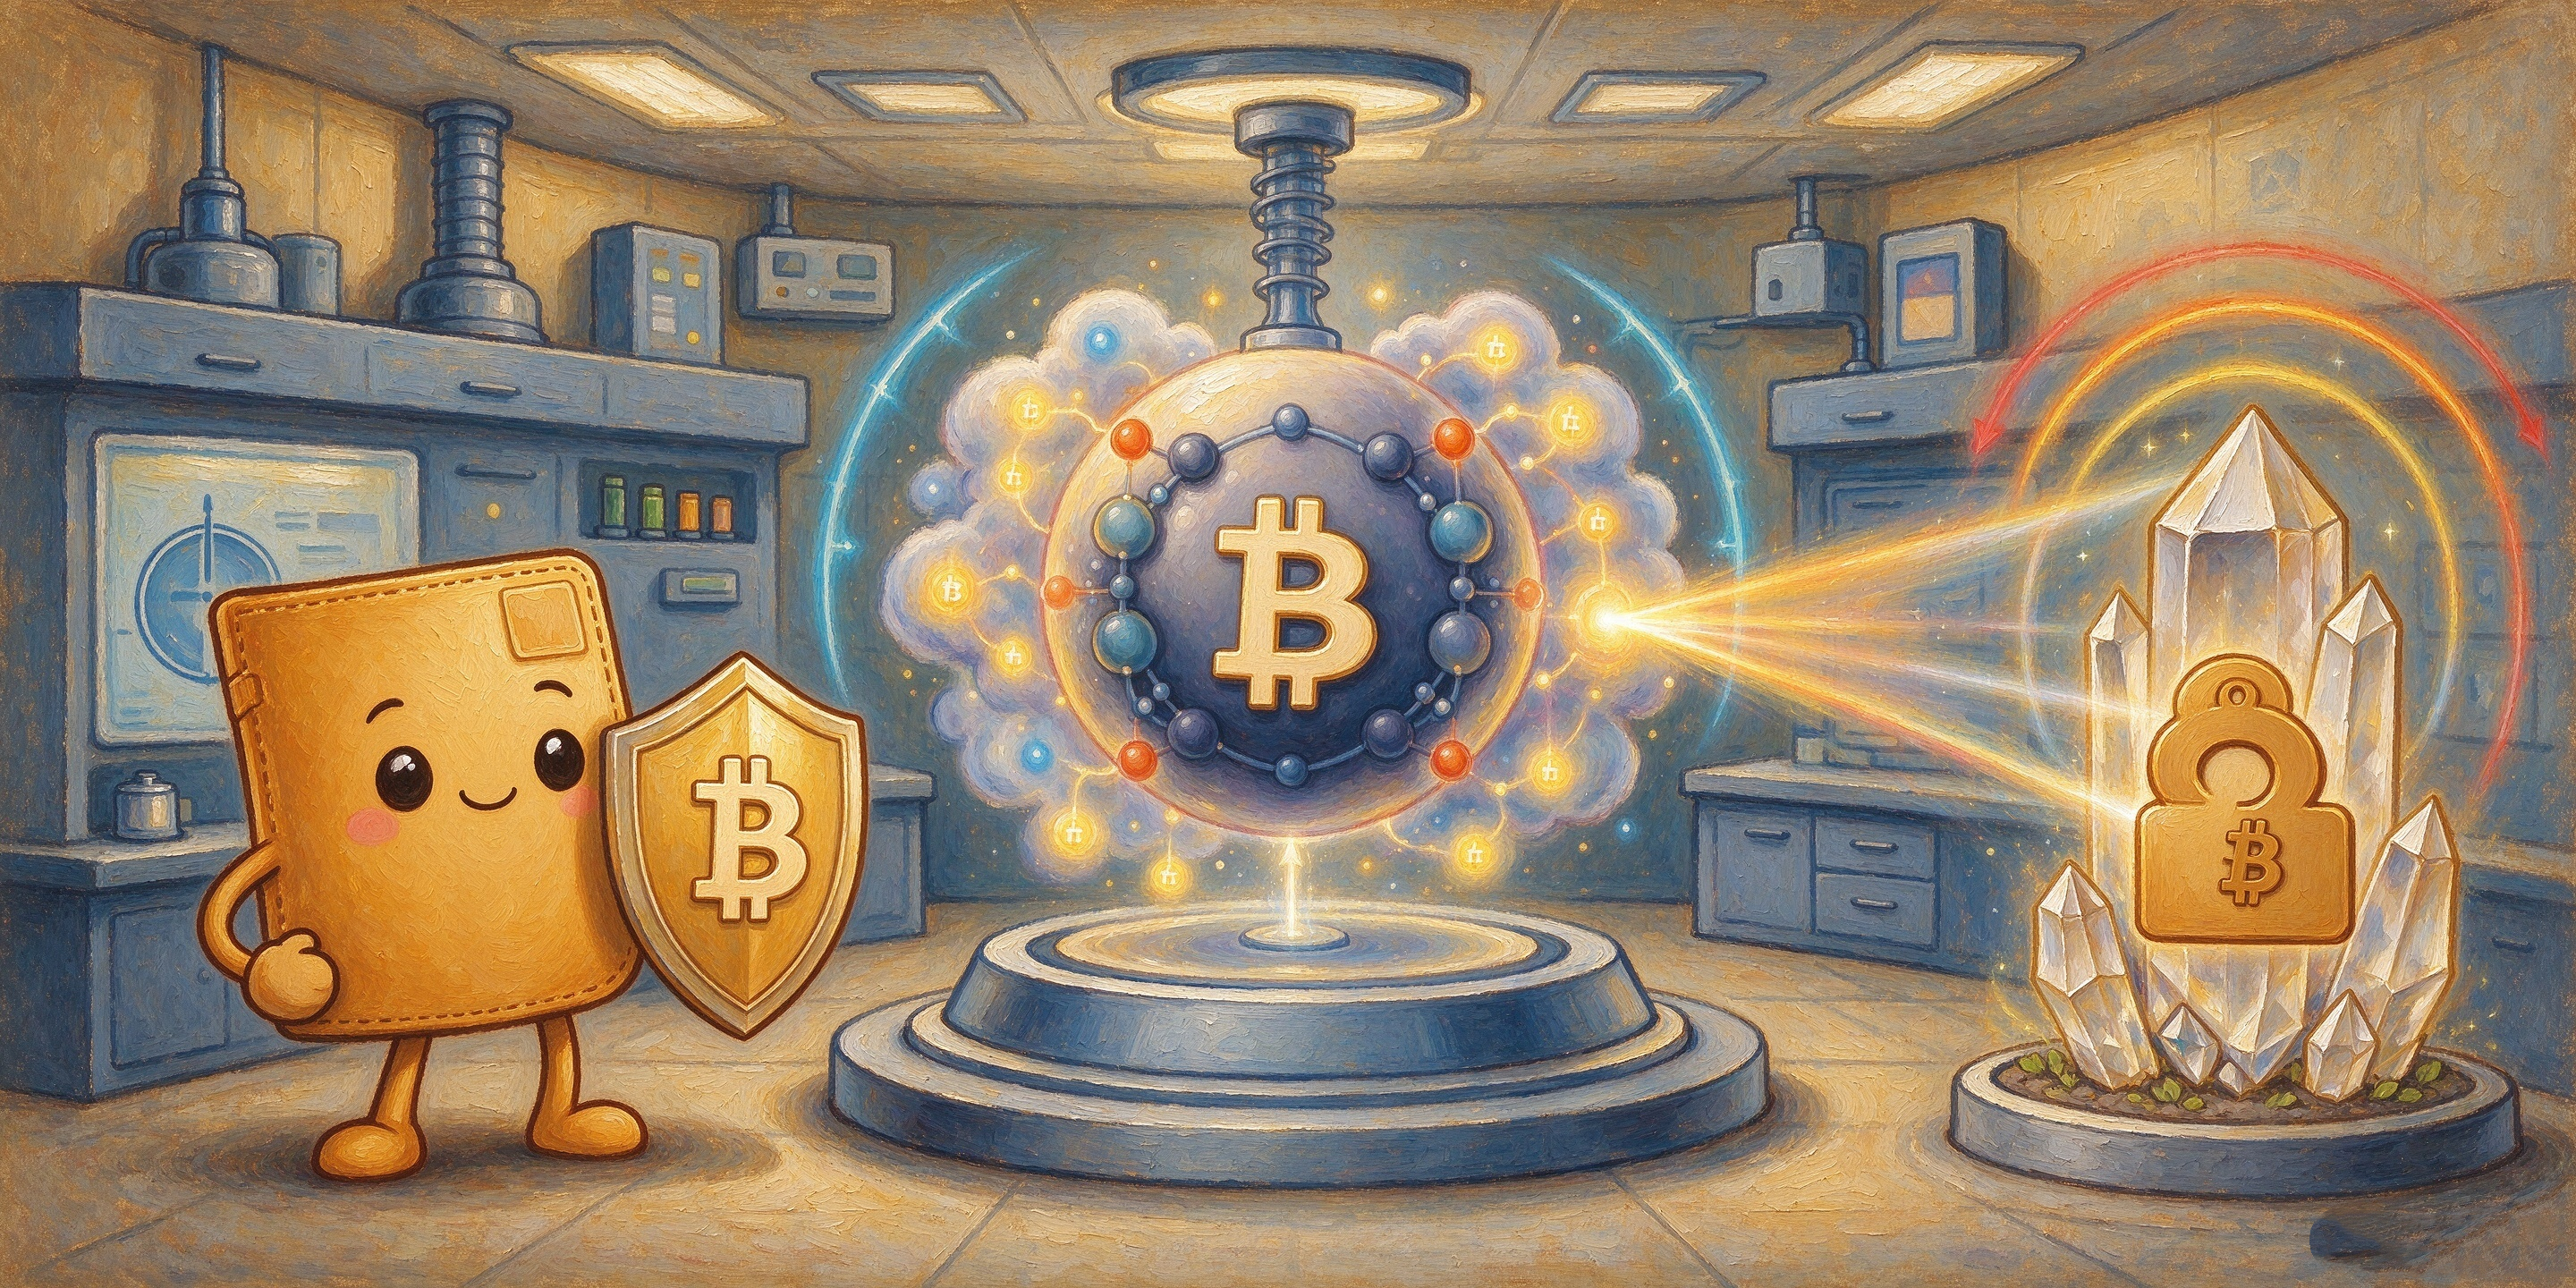
一次成功的量子攻击,表面上未必会显得多么戏剧化。一个拥有量子能力的窃贼,首先会扫描整条区块链,寻找任何曾经暴露过公钥的地址。老钱包、重复使用的地址、早期矿工产出,以及大量长期休眠账户,都属于这一类。
在所谓“先收集、后解密”(harvest now,decrypt later)的攻击中,攻击者会复制目标公钥,并将其输入量子计算机,借助Shor算法进行求解。该算法由数学家PeterShor于1994年提出,能够让量子机器以远高于经典计算机的效率完成大数分解,并求解离散对数问题。比特币的椭圆曲线签名机制,正是建立在这些问题足够难解的前提之上。一旦拥有足够多经过纠错的量子比特,量子计算机就可能利用Shor算法,从已暴露的公钥反推出对应私钥。
AndreessenHorowitz研究合伙人、乔治城大学副教授Justin Thaler对Decrypt表示,一旦私钥被恢复,攻击者就能直接转走这些币。
Thaler说:“量子计算机能做到、而且这正是与比特币相关的地方,在于它可以伪造比特币今天所使用的数字签名。拥有量子计算机的人,可以在未经你授权的情况下,发起一笔把你账户中所有比特币都转走的交易——无论你怎么理解都可以。这才是真正令人担心的地方。”
这种伪造签名在比特币网络看来会是“真的”。节点会接受它,矿工会把它打进区块,而链上本身不会留下任何“这笔交易可疑”的标记。如果攻击者一次性命中一大批已暴露地址,那么数十亿美元资金可能在几分钟内就被转移。市场甚至可能在任何人确认“量子攻击正在发生”之前,就先一步做出剧烈反应。
随着市场对Q-Day的担忧升温,Coinbase在2026年1月成立了一个独立顾问委员会,专门聚焦量子计算与区块链安全问题。
2026年3月,Caltech和Google的研究论文进一步指出,未来的量子计算机在破解椭圆曲线密码时,所需量子比特数量和计算步骤都可能低于此前估计。
这些论文在加密社区引发强烈震动。比特币安全研究员JustinDrake当时在X上写道:到2032年,量子计算机从一个已暴露公钥中恢复出secp256k1ECDSA私钥的概率,至少有10%。
他当时的核心判断是:今天对量子计算和密码学而言是一个里程碑时刻,两篇突破性论文刚刚落地;它们都改进了因“能破解RSA和椭圆曲线密码”而臭名昭著的Shor算法,而且两项成果分别优化了不同层级,叠加起来会进一步提升攻击效率。
2026年4月,意大利研究员GiancarloLelli使用一台公开可用的量子计算机,攻破了一个简化版椭圆曲线密码密钥。2026年5月,美国商务·部宣布将向量子技术发展投入20亿美元。
2026年6月,法国宣布将停止为“不被视为量子安全”的技术提供认证,成为最早把安全认证与后量子密码要求正式绑定的政府之一。同月晚些时候,DonaldTrump签署了两项行政命令,旨在扩大美国量子计算能力,并加速向抗量子加密体系过渡。
到了2025年,量子计算终于开始显得不再只是理论概念,而是逐渐走向实用。
BTQTechnologies总裁兼创新负责人ChristopherTam表示,尽管美国政府要求联邦机构在2031年前把高价值资产迁移到后量子密码体系,但以行业推进速度和量子计算可能带来的风险来看,这个节奏仍然太慢了。
Tam对Decrypt表示:“如果换作我,我会把这件事定得更紧迫一些。联邦政府在这件事上居然比行业慢两年,显得有些奇怪。”
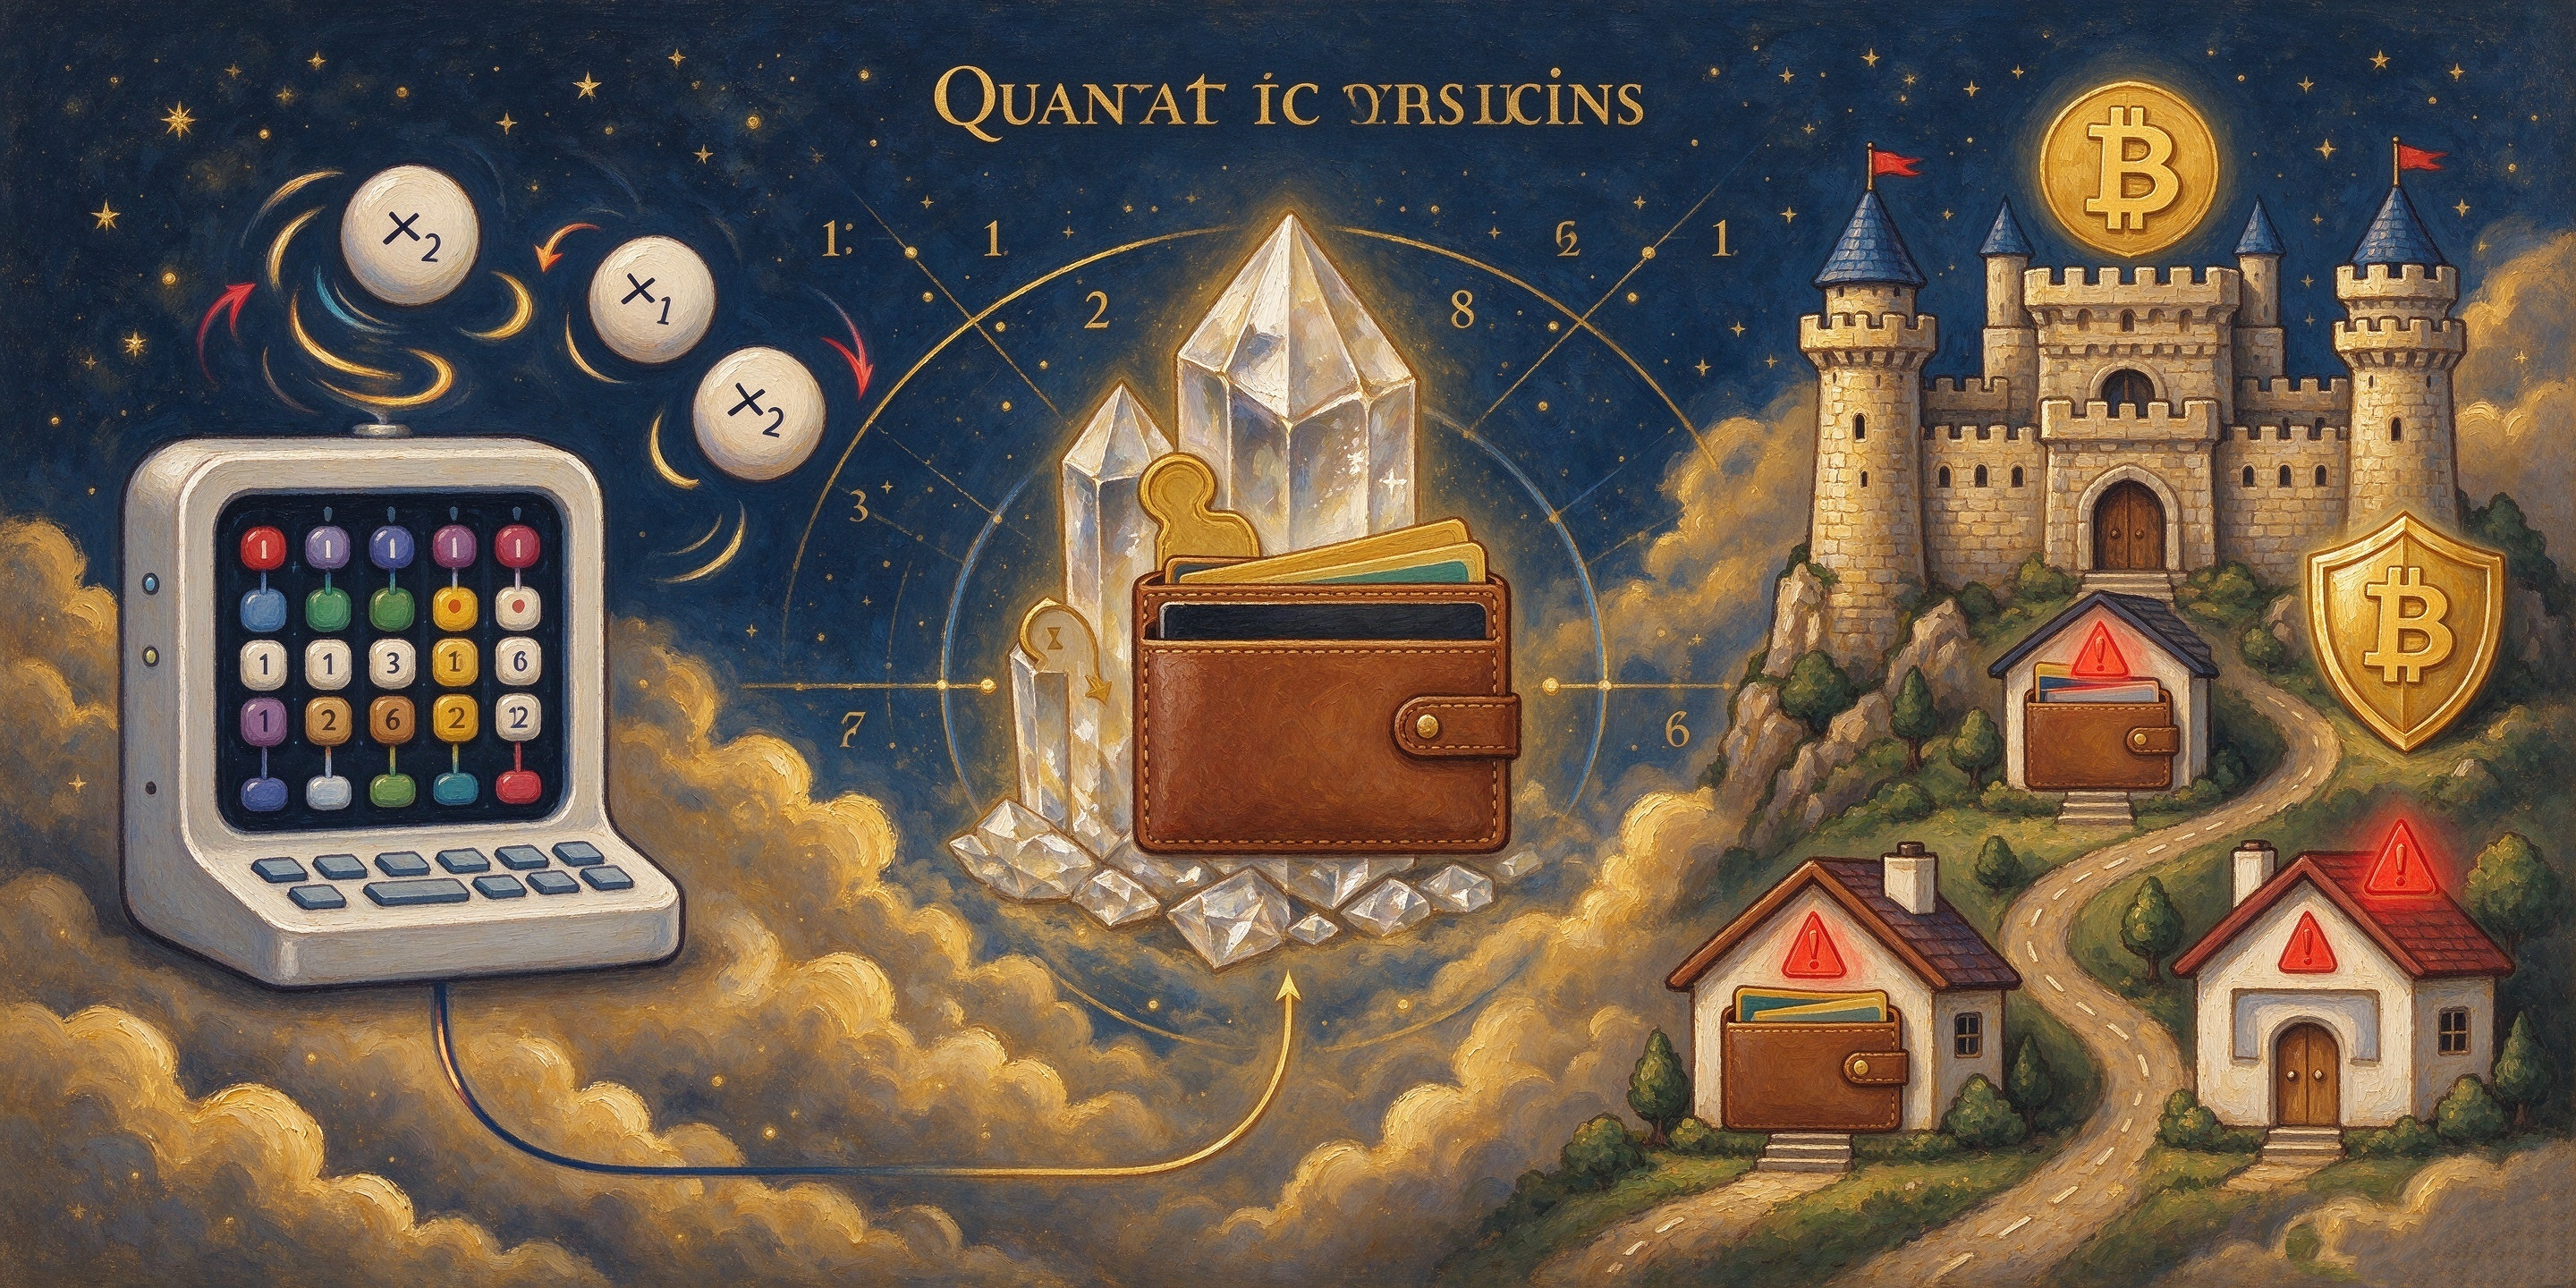
比特币签名使用的是椭圆曲线密码学。当某个地址发生支出时,它背后的公钥就会被暴露出来,而这种暴露是永久性的。在比特币早期的pay-to-public-key格式中,许多地址甚至在第一次支出前,就已经把公钥直接公开在链上。之后的pay-to-public-key-hash格式则把公钥隐藏到了第一次使用时才显露。
正因为这些最老的一批币的公钥从未被隐藏过,它们——包括大约100万枚中本聪时代的比特币——都会暴露在未来量子攻击面前。Thaler说,切换到后量子数字签名体系,需要持币人主动参与迁移。
他说:“如果中本聪想保护自己的币,就必须把它们转进新的、具备后量子安全性的钱包。最大的担忧是那些被遗弃的币,大约价值1800亿美元,其中约1000亿美元被认为属于中本聪。这是非常巨大的规模,但它们处于弃置状态,而这才是真正的风险所在。”
风险还来自那些私钥已经遗失的比特币。许多这类币已经十多年没有动过,而在没有私钥的情况下,它们永远不可能被迁移到抗量子钱包中,因此天然会成为未来量子计算机的潜在目标。
没有人能够直接在链上“冻结”比特币。因此,针对未来量子威胁的现实防御手段,主要集中在:迁移脆弱资金、采用后量子地址,或者管理当前已知风险。
不过Thaler也提醒,后量子加密和数字签名方案会带来显著的性能成本,因为它们的体积远大于今天轻量化的64字节签名,而且资源消耗也更高。
他说:“今天的数字签名大约只有64字节,而后量子版本可能会大10到100倍。在区块链里,这种尺寸膨胀会是一个更大的问题,因为每个节点都必须永久保存这些签名。管理这部分成本,也就是数据本身的体积,在这里远比在其他系统里更难。”
开发者已经提出了多项Bitcoin Improvement Proposal(BIP),试图为未来的量子攻击做准备。它们路径不同:有的属于轻量、可选的保护措施;有的则更接近一次完整的网络迁移。
综合来看,这些提案勾勒出了一条分阶段通往量子安全的路线:先采用像P2TRH这样影响较小的快速修补方案,再随着风险上升,推进BIP-360或基于STARK的压缩等更重型升级。问题在于,所有方案都需要广泛协调,而且许多后量子地址格式与签名机制,目前仍处于讨论早期。
Thaler指出,比特币的去中心化是它最大的优点,但这也让重大升级变得缓慢而困难,因为任何新的签名方案都需要矿工、开发者和用户三方形成广泛共识。
他说:“比特币有两个特别突出的难题。第一,升级本来就很慢,甚至可能根本推不动。第二,就是那些被遗弃的币。任何迁移到后量子签名的方案,都必须依赖持有人主动操作,而那些老钱包的主人早就不在了。社区必须决定该怎么处理它们:要么同意把它们移出流通,要么什么都不做,任由拥有量子能力的攻击者把它们拿走。后者会处在法律灰区,而真正去拿这些币的人,恐怕也不会在意。”
对于绝大多数比特币持有人来说,眼下还不需要立刻采取动作。但一些简单习惯,已经足以显著降低长期风险,比如:避免重复使用地址,让你的公钥在真正花费之前始终保持隐藏;同时尽量使用现代钱包格式。
今天的量子计算机离真正攻破比特币还差得很远,而且关于它究竟何时能做到,业内预测差异极大。有些研究者认为威胁可能在未来五年内出现,也有人把时间推到2030年代;但持续不断的投资,的确可能让时间表继续提前。
以上就是量子计算真能攻破比特币?一文看懂哪些钱包最危险的详细内容,更多关于最危险的加密钱包盘点的资料请关注中币网其它相关文章。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
4小时前 链上吃瓜员
4小时前 昆布布
5小时前 区块团子
5小时前 区块小D
近期热门
更多
2026-10-30 链上吃瓜员
2026-10-29 链上吃瓜员
2026-10-29 链上吃瓜员
2026-10-29 链上吃瓜员
2026-10-28 链上吃瓜员
2026-10-28 链上吃瓜员
2026-10-28 链上吃瓜员
2026-10-27 链上吃瓜员
2026-10-26 链上吃瓜员

2026-10-14 海带
精选专题
更多热门标签
更多