作者:辣辣辣条 更新时间:2026-10-12 09:14
最近一则硬件钱包安全事件引发关注,品牌调查经销商失窃案件时,发现用户手中的钱包设备被偷偷加装额外硬件,可能造成大额资产损失。涉事经销商已经停止售卖该硬件钱包,企业正在联系受影响用户协助调查。品牌说明,自家线上系统没有被黑客入侵,接下来会升级技术,防止设备被物理改动。最近一则硬件钱包安全事件引发关注,品牌调查经销商失窃案件时,发现用户手中的钱包设备被偷偷加装额外硬件,可能造成大额资产损失。涉事经销商已经停止售卖该硬件钱包,企业正在联系受影响用户协助调查。品牌说明,自家线上系统没有被黑客入侵,接下来会升级技术,防止设备被物理改动。下面小编梳理了Ledger确认硬件篡改事件的调查新进展。
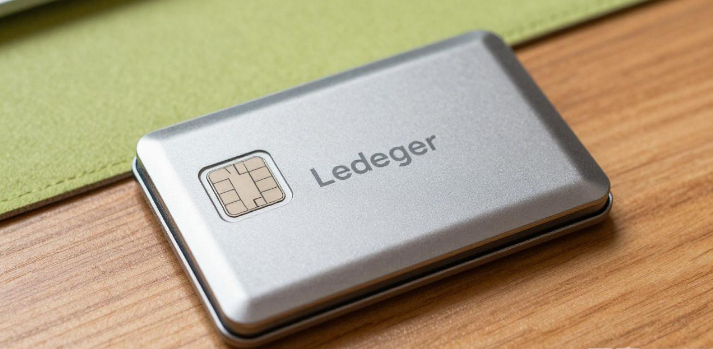
在10月10日针对东南亚经销商CryptoBilis相关失窃事件的调查中,Ledger证实,在一名客户的加密货币钱包内发现未经授权的硬件植入物,区块链研究人员预估涉案损失超8600万美元。
Ledger支持团队在官方声明中确认了这一发现,表示该被篡改设备属于本次调查的受害用户。公司称,作为预防措施,CryptoBilis已暂停所有硬件钱包销售;Ledger正联系受影响客户,并配合相关机构调查。目前尚无法确定该植入物是否造成了本次加密资产失窃。
“事件最新进展:Ledger确认其中一名受影响用户的设备含有未经授权的硬件植入物。我们正在联系受影响用户,持续推进调查。如果你掌握相关调查线索,请联系我们……”
——Ledger支持账号(@Ledger_Support),2026年10月10日
本次发现,直接证实至少一台设备遭到物理篡改。此前已有预警提示,经由该经销商流出的钱包存在可疑风险。
调查过程中,Ledger在一名受害客户的钱包设备内部查出额外电子元器件。公司将该元件描述为“未经授权的硬件植入物”,但并未披露设备具体型号、元件的安装方式,以及该元件是否向外传输过任何信息。
根据Ledger10月10日的声明,其安全团队正在核查本次事件,并联系疑似受害客户。该厂商暂未确认存在同类篡改问题的钱包总数。
10月9日,多名通过马来西亚、印尼、菲律宾经销商CryptoBilis购买Ledger产品的用户出现异常转账。接到投诉后,Ledger针对资产损失情况启动调查,并要求该分销商暂停设备的销售与发货。
TheBlock后续报道称,链上调查人员最初预估失窃金额超7200万美元,另有一份估算则认为损失金额高于8600万美元。Ledger尚未证实上述任一金额。公司在最新声明中强调,没有证据表明Ledger自身内部安全基础设施、系统或服务遭到入侵。
“没有迹象显示Ledger的安全基础设施、系统或服务遭到入侵。”公司表示。
该硬件厂商正在研发新防护方案,抵御设备物理篡改;调查人员同时在追查该未授权元件是如何被装入受害钱包。
在Ledger发现植入元件后,CryptoBilis确认暂停其全部硬件钱包库存的销售。本次临时停售范围覆盖该经销商售卖的所有硬件钱包产品,范围超出此前仅暂停Ledger设备销售发货的要求。
TokenPost10月10日报道,CryptoBilis将维持停售状态直至调查结束。Ledger表示,正就本次调查以及后续处置方案和该经销商保持沟通。官方提示:通过CryptoBilis购入钱包、尚未完成初始化设置的客户,请勿进行设备配置。
对于已经使用过该设备的用户,Ledger建议将加密资产转移至全新硬件钱包,且新钱包需生成一套全新助记词。若仅将原有助记词迁移至替换设备,无法解决原硬件可能造成的助记词泄露风险。
公司同时呼吁掌握相关证据的人士提供线索,并引导安全研究人员通过赏金邮箱bounty@ledger.fr提交信息。Ledger已联系执法部门,并获得安全联盟响应机制的协助。
声明中未公布嫌疑人信息、逮捕消息,也没有给出调查完成时间表。另据消息,CryptoBilis前高管Arravind Prabu与Vimalatheethan称,在2026年早些时候公司股权变更后,二人已移交业务运营控制权。
二人向研究员Mark Karpelès提交的声明由TibaneL abs发布,称已于3月完成管理交接,不再掌控公司系统和客户数据库。这份声明并未说明是谁篡改了受害设备,也无法证明本次股权变更和该安全事件存在关联。
早在Ledger公开确认硬件植入物前,门头沟交易所前CEO Mark Karpelès称检测了一台购自马来西亚的可疑Ledger NanoX钱包。10月9日,他表示在设备显示屏后方、屏幕防护材料内部,找到额外电子元件。
他提到,该钱包外包装完好,这也引发疑问:普通用户仅凭肉眼常规检查,能否识别被篡改的设备。公开照片显示,该元件拥有独立电路,不属于钱包原生硬件。
随后Mark Karpelès进一步检测该篡改装置,并查看其他受害用户提供的图片。TibaneLabs发布的一份技术报告描述,该装置搭载微控制器、蜂窝通信硬件,并接入屏幕内部数据线。分析显示,沿屏幕线路布置的元件,有可能捕获钱包初始化时屏幕展示的信息。
助记词一般由24个单词构成,钱包持有者可依靠助记词恢复加密资产访问权限。一旦攻击者获取助记词,无需持有原始硬件设备,就能重建钱包并发起转账。
研究人员推测,这种可以读取屏幕传输信息的植入元件,能够在钱包初始化阶段窃取助记词。但Ledger尚未独立证实,该发现的植入元件具备此功能,也没有确认它就是造成本次失窃的元凶。
厂商官方公告仅证实一台受害设备遭遇物理篡改,暂未确定攻击者盗取用户资金的技术手段。Ledger过往安全研究也曾探讨过钱包硬件遭未授权修改的场景。在2018年的安全响应文档中,厂商提到:如果攻击者拿到设备实体,可以篡改钱包,加装额外电子元件干扰设备运行。不过这份早期研究针对的是不同攻击场景,和本次CryptoBilis调查事件无关。
调查人员检测涉事硬件的同时,区块链分析机构尝试统计受害钱包转出的加密资产总额。
Bitquery在10月9日的调查报告估算,共有311个钱包在比特币、以太坊、波场、BNBChain以及Polygon网络中,约9290万美元资产被转出。该估值高于此前7200万至8600万美元的预估,Bitquery解释差异源于本次统计纳入了更多钱包与公链。研究人员称,失窃资产中占比最高的是波场链上的USDT交易,其次为比特币与以太坊转账。
报告统计,约7050万美元资产从波场钱包转出,另有1680万美元比特币。基于交易时间与地址关联关系,Bitquery认为相关操作特征符合攻击者已提前掌控大量钱包的情况。
该机构发现多条公链上存在时间高度集中的转账行为,并追踪被盗资产的后续流向。Bitquery称,涉事失窃地址中约1000万美元USDT已被冻结。报告还发现资产兑换以及转入Tornado Cash的交易,该服务可掩盖数字资产的交易轨迹。以上分析属于独立评估,Ledger并未确认Bitquery估算的损失金额、受害者数量,以及有关攻击者的相关结论。
Public AML在10月10日更新链上报告,披露疑似被盗ETH的更多流转记录,包括转入Tornado Cash的交易。分析估算,另有900枚ETH转入TornadoCash;不过该机构的钱包归属判定与损失统计,独立于Ledger官方确认的调查结果。
本次调查事件发生后,Ledger提醒用户警惕犯罪分子借本次经销商事件制造慌乱、实施诈骗。公司告诫客户,仅通过官方渠道获取涉事设备、调查进展和安全防护相关信息。官方公告再次强调:Ledger客服人员永远不会索要用户的24词助记词。
此前针对仿冒Ledger网站的研究显示,存在钓鱼页面假借钱包核验名义骗取助记词。这份10月11日发布的报告提到,恶意谷歌广告会将用户导流至仿冒Ledger网站与应用。该钓鱼活动和CryptoBilis硬件篡改案件并无关联。Ledger在最新公告中表示,正在筹备更多防护方案,提升硬件物理篡改的实施门槛。
厂商没有公布新防护措施上线时间,也未披露硬件改版细节。有咨询需求的用户,可访问Ledger官方支持网站support.ledger.com。安全团队表示,会持续与受害用户直接沟通,同步调查进展;相关事件线索可通过赏金项目提交。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为xxx网所有,未经允许不得转载。
8小时前 辣辣辣条
8小时前 辣辣辣条
8小时前 辣辣辣条
8小时前 辣辣辣条
近期热门
更多
4周前 辣辣辣条
4周前 辣辣辣条
4周前 辣辣辣条
3周前 辣辣辣条
精选专题
更多热门标签
更多