作者:海带苗 更新时间:2026-10-23 09:32
短短两天内,PHP与Node.js相继发布紧急安全更新,云平台Railway曝出客户环境变量可能遭未授权访问,AI网关LiteLLM的一个版本更被植入恶意程序——加密项目们纷纷紧急排查前端、后台与链上自动执行服务。虽然现有证据尚不足以认定这些事件属于同一条攻击链,但Cloudflare已在PHP漏洞正式披露前就观测到攻击流量,荷兰国家网络安全中心也预防性关闭了部分网站。短短两天内,PHP与Node.js相继发布紧急安全更新,云平台Railway曝出客户环境变量可能遭未授权访问,AI网关LiteLLM的一个版本更被植入恶意程序,加密项目们纷纷紧急排查前端、后台与链上自动执行服务。虽然现有证据尚不足以认定这些事件属于同一条攻击链,但Cloudflare已在PHP漏洞正式披露前就观测到攻击流量,荷兰国家网络安全中心也预防性关闭了部分网站。日本首相高市·早苗呼吁网站运营者尽快打补丁,必要时临时停站;币安创始人赵长鹏则提醒用户:未来几天访问任何网站都需格外谨慎。补丁发布,绝不代表所有网站已安全。接下来,小编将为你梳理这些漏洞的真实威胁,以及加密用户该如何自保资产安全。
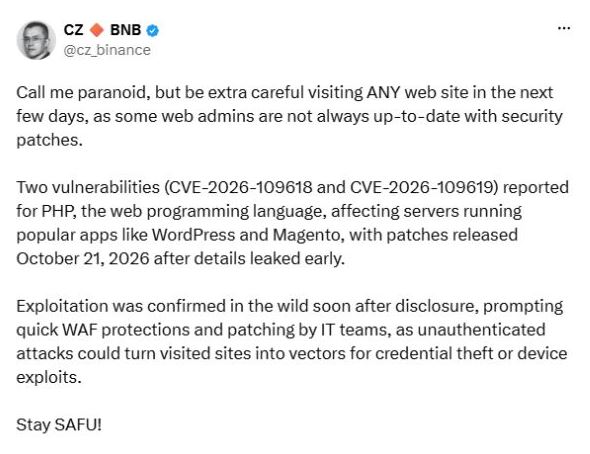
PHP是网站生成动态页面、处理后台请求的编程语言。此次披露的PHP2Shell包含CVE-2026-109618和CVE-2026-109619两个严重漏洞,严重性评分均为9.2分(满分10分)。
据Wiz介绍,除已修复版本外,受影响范围可追溯至PHP5.4。PHP在内存耗尽或请求处理出错后,可能误用尚未准备好或已经释放的内存。一旦满足利用条件,攻击者无需登录即可在服务器上运行程序,或读取内存中的密码、令牌等机密数据。
PHP团队已演示,在Apachemod_php这一部署方式下,攻击能在网站应用代码运行前触发。登录验证和应用内的安全插件可能尚未启动,服务器便已遭攻击,网站内容、登录会话和后台凭证都可能受威胁。据PHP基金会介绍,Calif、OpenAI与Wiz分别提交了相关利用路径;Wiz称,相关缺陷存在已超过十年,AI模型降低了构造和适配复杂攻击的难度。
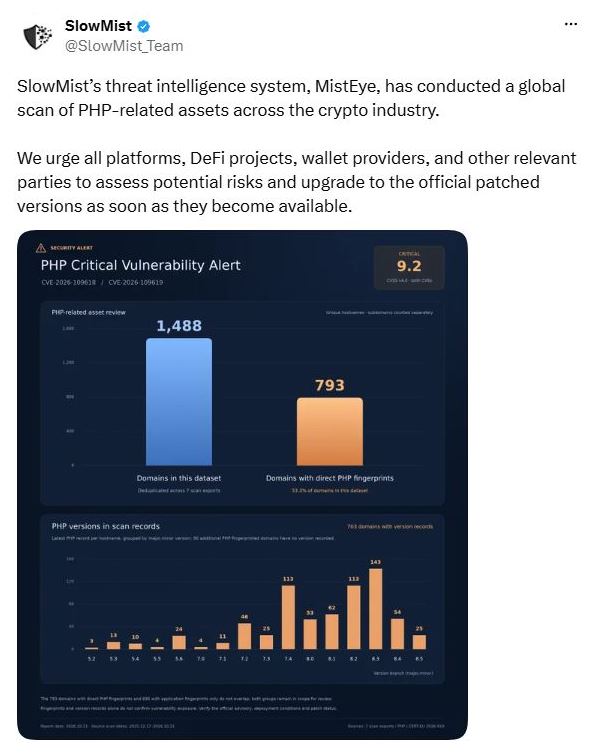
慢雾发推表示,其扫描的1488个加密行业相关域名中,793个具有直接PHP指纹,约为53.3%。但这仅是技术使用痕迹,不能据此认定这些网站存在漏洞或已被攻破。
Node.js让JavaScript能在服务器等环境中运行。此次修复了10个漏洞(其中4个为高危),包括解压数据时可能远程执行恶意代码的Brotli解码器问题(CVE-2026-111497)、错误验证服务器身份的TLS证书校验绕过(CVE-2026-105483、CVE-2026-106069)和DNS解析漏洞(CVE-2026-105482),并拦截与私钥已失陷的eMudhra中间CA相关的证书链。
实际风险取决于应用是否使用了受影响的版本和功能。浏览器里的普通JavaScript不同于服务器上的Node.js,并非所有网页都会受到同等影响。
应用部署平台Railway的风险集中在凭证泄露。该平台称,第三方可能访问了加密环境变量,并读取其中部分解密内容;平台认为,此事属于近期以入侵AI推理服务商为目标的一系列攻击。环境变量通常存放数据库密码、API密钥,有时也包含项目签名私钥。Railway在排查期间一度暂停构建部署,并建议所有用户更换相关凭证。
Railway10月22日补充提醒,保存在平台上的GoogleCloud、AWS等凭证可能被用于访问其他云资源,排查范围不应局限于Railway内部。
此外,用于统一调用AI模型的LiteLLM1.107.0也遭遇软件供应链投毒。据LiteLLM阶段性事件报告,攻击者利用被盗用的开发者GitHub凭证篡改发布流程,将植入窃密、远控程序的发布包推送至PyPI。
事件窗口内,DockerHub与GHCR的v1.107.0、latest、main-latest和main-stable镜像标签曾指向受污染镜像。恶意发布包已移除,受影响镜像标签已删除或重新指向干净版本;完整入侵路径仍在调查。安装或运行过受污染版本的环境需要按入侵事件处置,不能只卸载或升级软件。
风险可能沿三条路径传向用户:网页被篡改,把交易换成恶意授权或错误收款地址;服务器签名私钥泄露,攻击者无需用户再次确认即可动用该密钥的权限;账户会话或API密钥泄露,导致资料外流、账户操作被冒用,损害取决于凭证权限。合约审计无法覆盖网站、部署平台和签名服务器这些入口,真实域名也可能展示被篡改的页面。
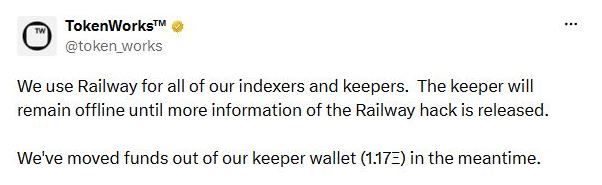
TokenWorks称,其全部索引器和自动执行链上操作的keeper均使用Railway,keeper已保持离线,并转出运行钱包中的1.17ETH。这是预防性转移,并非披露被盗。
PeekPeak开发者确认worker环境变量及加密密钥库密码暴露,已将执行者私钥视为泄露并更换;其称,该密钥无权动用金库或托管提款,用户资金未受威胁。
TheGoblinn称,其API托管于Railway,已轮换或停用相关密钥,并通过多签移除旧密钥的链上权限,未有资金、合约或物品受影响。Pendle与Boros、Definitive、Predict[.]fun等均表示不运行于Railway、服务不使用PHP;Intersect则预防性关闭会员区。不同项目的权限设计,决定了服务器失守后的损害范围。
普通用户可以先查自己用过的项目有没有发布安全公告。浏览网页、连接钱包,通常不等于交出私钥或转账权限,不必仅因新闻就匆忙转移全部资产。遇到异常提款、无限授权或看不懂的签名,先暂停操作。但此前授权可能继续有效,存入协议的资金也可能受到后台权限泄露的影响。
如果签过可疑交易或授权,可以通过钱包官方入口或对应链浏览器查看授权记录,核对所在链、代币或NFT、授权对象和额度。断开网站连接不会取消链上授权,撤销授权仍需链上交易和手续费。某项代币授权出了问题,不代表私钥已经泄露。
不花手续费的签名也要看清内容。Permit2等机制可通过链下签名授予资产权限,具体处置方式要查对应协议。撤销授权不能追回已确认的转账;硬件钱包虽能隔离私钥,也需防范自己亲自批准任何恶意操作。
私钥或助记词一旦泄露,改密码、撤销授权都不足以恢复安全。剩余资产应转到在可信设备上创建、使用全新助记词的钱包。助记词泄露后,在原钱包里新增账户也不能解决问题。若充进去的手续费立即被转走,停止充值,联系钱包官方支持。不要轻信私信中的「安全迁移」链接,更不要向对方提供助记词。
非自托管的用户,应留意平台公告和账户异常,无需因这些新闻自行更换链上钱包。使用交易机器人、节点工具或AI服务等的读者,工具的风险可能还涉及软件版本、部署平台和提供给它们的API密钥等,需要对照服务商公告确认自己是否受影响。
以上就是PHP等漏洞威胁大量网站,你的资产会受影响吗?加密用户如何自保?的详细内容,更多关于PHP漏洞引发警报加密用户如何自保的资料请关注中币网其它相关文章。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
1小时前 海带苗
18小时前 海带
19小时前 海带
19小时前 海带