作者:辣辣辣条 更新时间:2026-10-23 10:07
现在暂时不用担心比特币密码被破解,但AI帮忙优化算法,让量子机器攻破加密的时间可能来得更早。有些老地址的公钥直接写在链上,以后会更容易成为攻击目标。已经有对应的加密方案用来防御,不过比特币全网升级很难,普通人可以尽量不重复用同一个钱包地址的。现在暂时不用担心比特币密码被破解,但AI帮忙优化算法,让量子机器攻破加密的时间可能来得更早。有些老地址的公钥直接写在链上,以后会更容易成为攻击目标。已经有对应的加密方案用来防御,不过比特币全网升级很难,普通人可以尽量不重复用同一个钱包地址的。下面小编梳理了AI与量子计算给比特币带来的安全隐患。
人工智能(AI)和量子计算对比特币(BTC)及整体加密货币构成的威胁,已不再是硬件是否会赶上的问题;而是何时会赶上的问题。
AI辅助研究的进展为量子计算威胁增添了新的维度,尽管目前这两项技术都无法单独破解比特币的加密算法。
然而,AI和量子计算正在迅速缩小这一差距,速度比任何人在2026年之前预想的都要快。
十多年来,区块链一直作为一个无需信任、在数学上不可破解的账本存在。比特币的安全性一直建立在一个极其复杂的问题之上,以至于任何已造出的经典计算机都无法破解。
这个数学问题就是椭圆曲线离散对数问题(ECDLP-256),它将加密钱包的公钥与私钥分隔开来。
公平地说,尽管过去五年AI的进展威胁到比特币的核心安全性,但这一长期存在的数学问题对经典计算机而言仍然在计算上不可行。然而,令人不安的问题是:这种情况还能持续多久?
量子联盟是一个由九个成员组成的联盟,于2026年10月成立。该联盟估计,约有640万枚比特币,占全部流通供应量的32.2%,存放在公钥已经暴露、并可在区块链上看到的钱包中。根据欧洲监管机构(ESAs)的数据,这一数字甚至更高,达到690万枚BTC,其中包括中本聪的110万枚BTC。
这些并非理论数字;按当前每枚比特币约82,000美元的市场价格计算,其价值超过5,660亿美元,但在结构上仍然脆弱。
ESAs旗下机构在9月发布了一份关于量子计算对密码学威胁的报告,称在量子计算商业化之前,它可能会破坏目前用于保护交易、区块链、数据库和通信的某些密码学网络。CoinDesk的一篇文章称,该报告并未明确提及量子计算何时可能实现商业化。
比特币和加密货币面临的量子风险源于密码学的早期架构,当时使用pay-to-public-key(P2PK)输出的钱包——比特币早期的默认格式——会在每笔交易中直接将公钥广播到链上。这同样适用于重复使用地址的钱包。一旦这些公钥可见,它们就会成为攻击目标,其中包括归属于中本聪的110万枚BTC,这些比特币仍沉睡在最初的P2PK地址中,已经沉寂超过15年。
同样,P2PK地址中的比特币并不面临即时风险,因为目前没有任何计算机能够解决ECDLP-256数学问题。这一威胁仍然是未来式的,争论的焦点在于它距离现在有多远,以及是否有人能够加速缩短这一时间差。
然而,运行Shor算法的量子计算机,解决ECDLP-256的速度可能会比任何经典机器快上指数级。
3月,谷歌大幅缩短了其为Q-Day做准备的期限。Q-Day指的是当前量子计算机能够解决ECDLP-256问题并破解公钥密码算法的时点。谷歌表示,它正将2029年视为为这一事件做准备的最后期限,并敦促世界其他地区效仿其做法,开始实施后量子密码学(PQC)算法,以增强或取代椭圆曲线和RSA。
谷歌安全工程副总裁Heather Adkins和高级密码学工程师Sophie Schmieg在文章中表示:“作为量子和PQC两个领域的先驱,我们有责任以身作则,并分享一个雄心勃勃的时间表。通过这样做,我们希望为加速数字化转型提供所需的清晰度和紧迫感,不仅是为了谷歌,也是为了整个行业。”
在这一背景下,谷歌认为,破解ECDLP-256目前需要少于50万个物理量子比特,这一数字已被下调了20次。尽管如此,谷歌最先进的芯片Willow仅包含105个量子比特。
这并不只是谷歌;其他机构也包括Oratomic,一家与加州理工学院相关的初创公司,它们在2026年早些时候预测,Q-Day可能比此前预期更早到来。
Postquant Labs首席技术官、量子联盟创始成员Richard Carback认为,2028年是一个非常现实的、与密码学相关的量子计算机出现时间。而TheVault首席营收官Bryn Bennett则没有给出具体日期,但他是从实际运行而非理论角度来看待这一问题。
“没有人知道确切日期,但估计一直在下调,而这一风险我们已经可以开始规划,”Bennett在10月量子联盟成立期间表示,并补充说,“对于托管方来说,问题不是日期是2028年还是2035年;而是如果它提前到来,你是否能及时迁移。”
这就是AI介入的地方,量子计算的格局和前景因此发生了巨大变化。直到最近,普遍共识还是量子硬件的发展是一个硬性障碍,因为获得更多量子比特需要时间、资本和工程能力。
虽然这一挑战并未消失,但AI通过降低攻击的算法成本,为威胁格局引入了新的维度,而不论量子硬件是否取得进展。
在3月,EigenLabs推出了ECDSA.fail,这是一个挑战研究人员开发计算效率最高的量子电路的平台,该电路能够破解保护比特币和以太坊安全的加密算法。该平台在前八周内吸引了100多名参与者,他们与AI编码代理并肩工作,其中包括OpenAI的GPT5.6和Anthropic的Claude Opus5。研究人员共提交了400多种电路设计,将时空成本从107.5亿Toffoli-qubit的基线降低了约86%,至14.96亿。
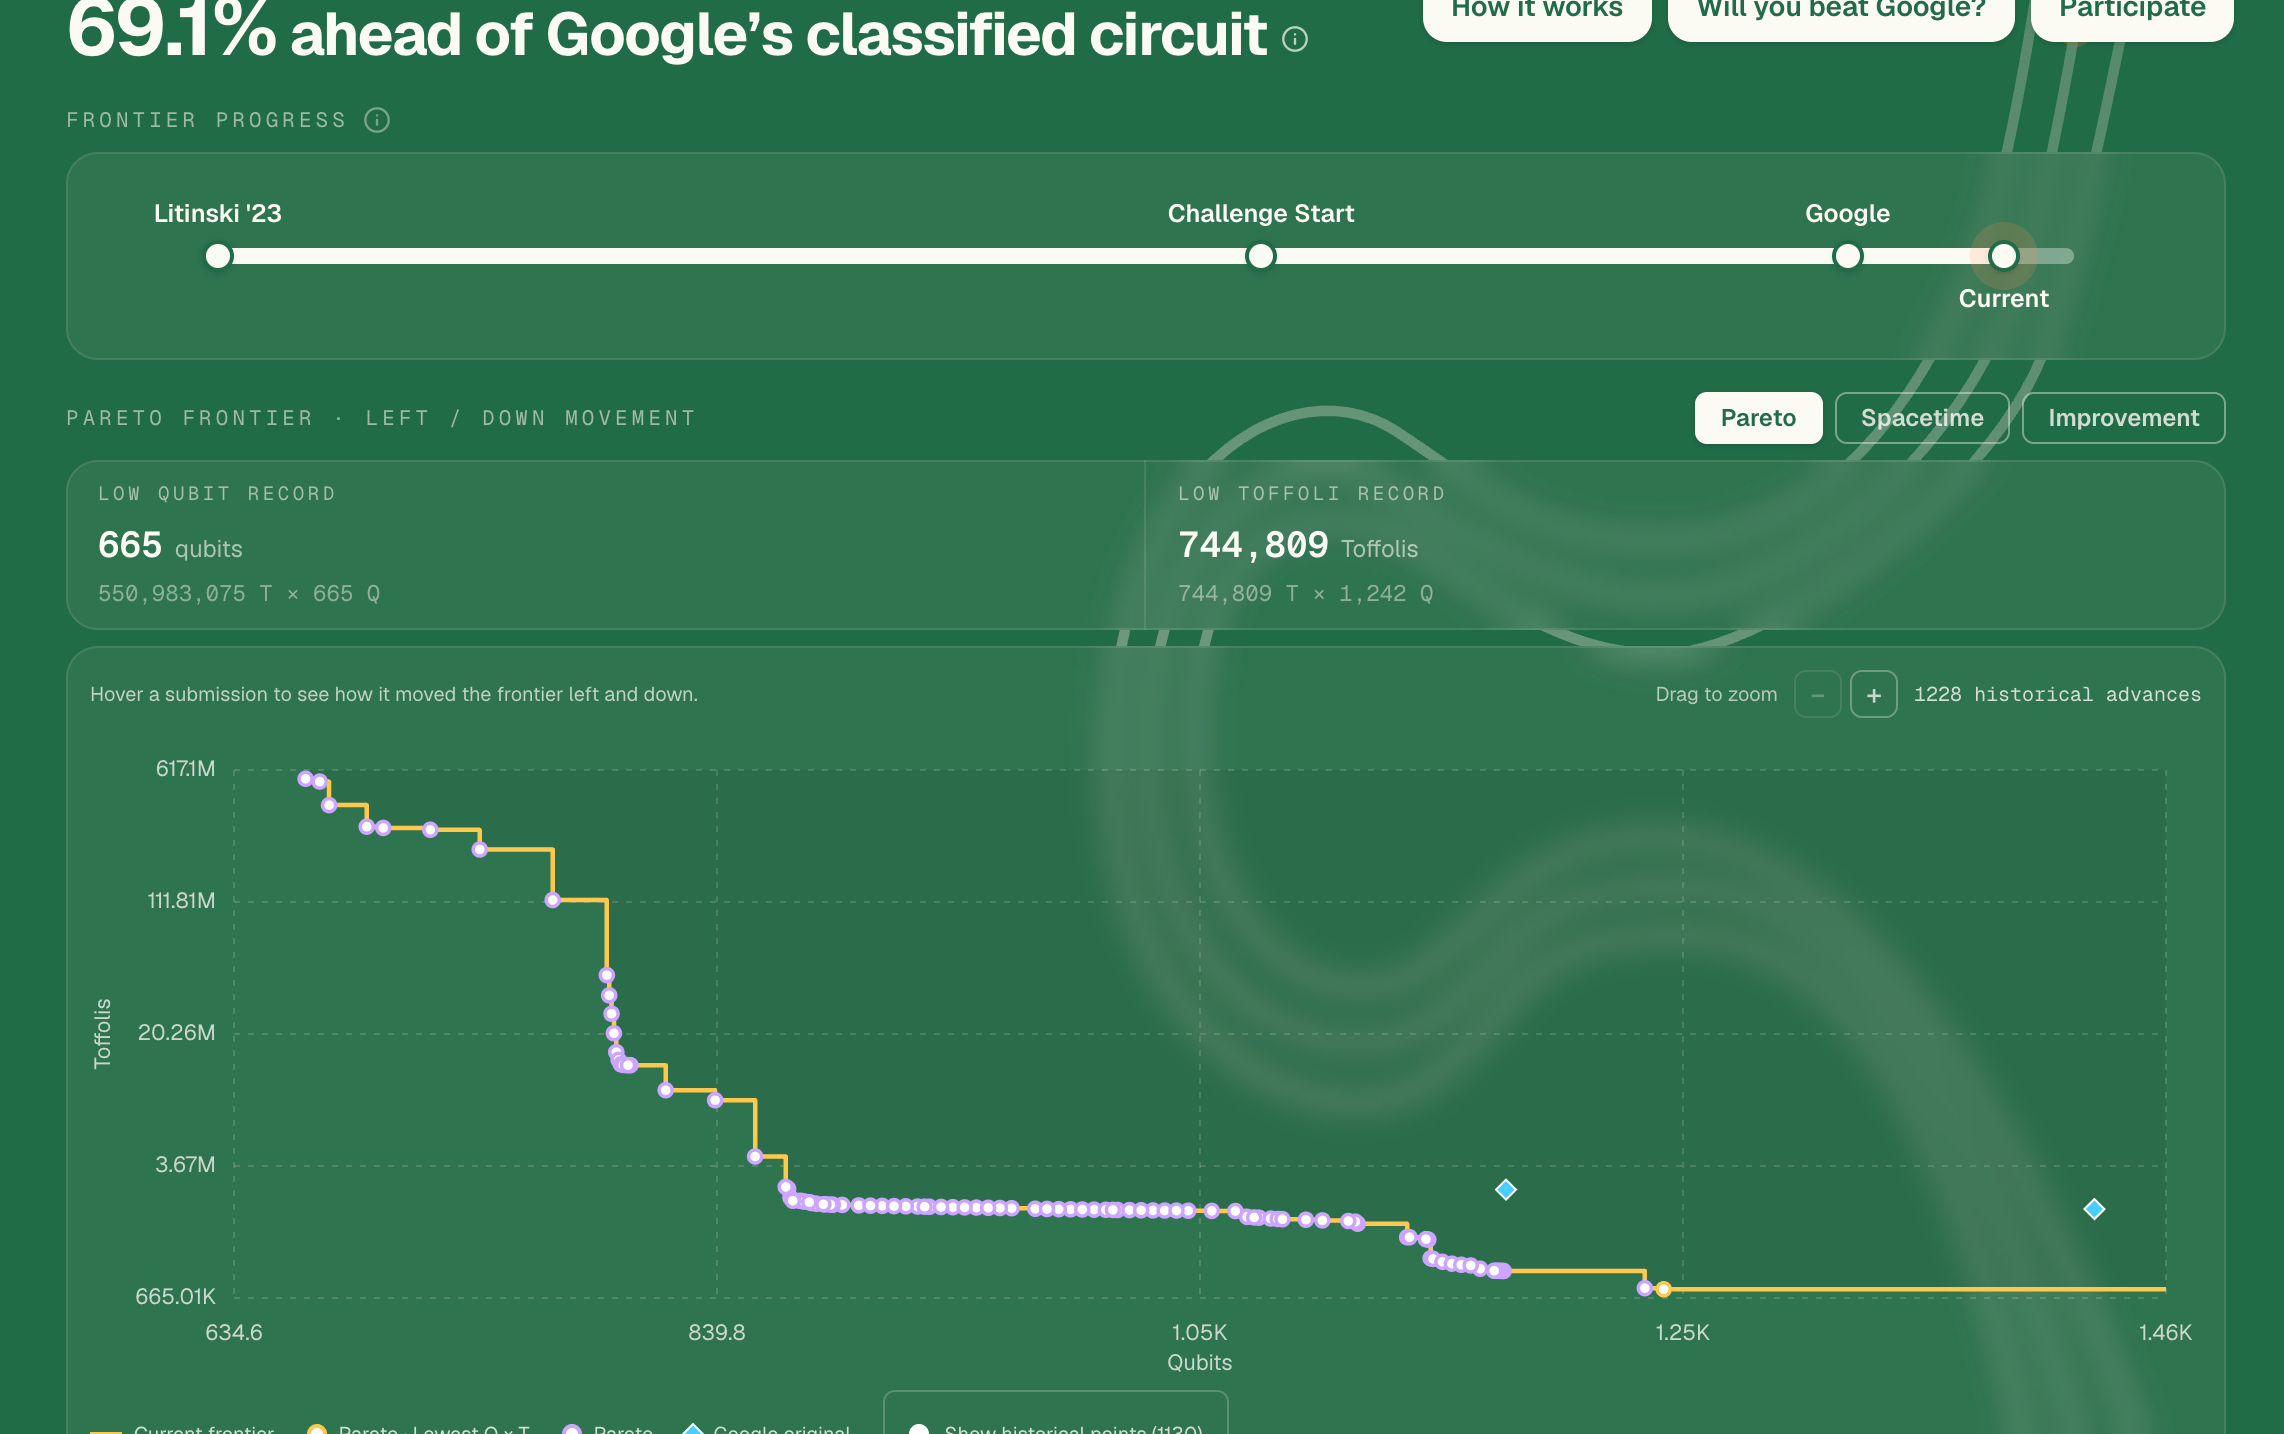
Eigen Labs的ECDSA.fail研究平台|来源:EigenLabs
“除了最终得到的电路之外,ECDSA.Fail还提供了一个Open Autoresearch的案例研究:这是一种由验证者把关的研究流程,在该流程中,人类参与者和AI代理围绕一个共同的可衡量目标,迭代生成、实施、测试并分享候选改进方案,”研究人员表示。
除了Eigen Labs的ECDSA.fail之外,其他组织和开源社区也在竞相迈向Q-Day,其中包括DoubleAI,其Warp Speed自主AI系统生成的电路在时空效率上比谷歌最初的设计高出2.5倍。
AI对比特币量子计算威胁的影响并不基于硬件,也不会在今天破解加密算法。相反,它可能降低成功发动攻击所需的硬件门槛。
AI和量子计算并不是并行发展的两条轨道;它们是相互叠加的威胁,正竞相走向融合。
区块链利益相关方已经在探索量子计算缓解策略,包括比特币的Pay-to-Public-Key-Hash(P2PKH)。根据Fireblocks的说法,这项技术通过哈希隐藏接收方的公钥,从而提供部分保护。
从长期来看,必须解决ECDSA问题以提升加密安全性。目前正在讨论若干软分叉提议。
Thatsaid,后量子密码学的迁移仍然缓慢,因为Q-Day的时间表并不确定。争论的焦点在于应采用哪些算法、治理问题以及去中心化网络上的升级挑战。
成功的量子迁移取决于替换支撑每一笔比特币交易的数字签名。实现这一点需要开发者、矿工、钱包提供商、交易所和数百万用户就新的加密标准、协调一致的迁移时间表以及如何处理休眠币达成广泛共识。
尽管挑战重重,专家认为迁移是可行的,并且可以在量子计算对比特币和其他区块链协议构成威胁之前完成。在最近的一段YouTube视频中,Bitcoin.com表示,业内可以预期将增加原生后量子签名支持、替换或增强已被削弱的原语,或强化共识机制。
在你把这场争论简单地看作非黑即白、认为你的比特币要么完全安全要么已经被攻破之前,请先停一下。两种极端看法都站不住脚,而且都伴随风险。现实处于一个更细腻、往往也更令人不安的中间地带。
你的比特币现在并没有被盗,但掉以轻心的窗口正在缩小。AI和量子威胁是真实存在的,可信且有充分记录,但它今天还没有发生,因为现有任何计算机都无法破解椭圆曲线密码学。不过,到Q-Day的距离正在比2026年之前任何人预期的都更快缩短。
面临风险的640万枚比特币仍然是一个结构性漏洞,而不是软件缺陷。钱包的公钥暴露在外,并永久可见于区块链上。这正是量子攻击者所需要的数据,而唯一的解决方案是迁移到抗量子地址格式。这一迁移应在Q-Day之前完成。
AI和量子计算并不是同一种威胁,但叠加起来,它们带来的问题是一样的。
Q-Day没有确切时间表或已确认日期,但包括谷歌在内的大多数机构都将2028-2031视为最可能达成共识的窗口。
解决方案已经存在,但没有一个是完整的。
更大的挑战在于治理和共识。这比技术威胁更难,因为它需要让去中心化全球网络上的所有利益相关方聚集起来,就迁移达成一致、协调并执行。
比特币持有者现在就可以开始采取行动,避免重复使用地址,因为这会暴露公钥。将P2PK输出迁移至P2PKH、P2WPKH或Taproot地址
结论:量子威胁是真实存在的,但由于AI的叠加影响以及结果尚未确定,它的情况更加复杂。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
19分钟前 海带苗
34分钟前 海带苗
53分钟前 海带结
1小时前 辣辣辣条
近期热门
更多
1个月前 海带
2周前 海带
1个月前 辣辣辣条
精选专题
更多热门标签
更多