作者:辣辣辣条 更新时间:2026-10-23 14:09
黑客依托Aave闪电贷构建单区块攻击链路,利用合约可组合性,在交易结束清零账户余额,绕开基于快照余额的传统AML监控。传统金融移植过来的风控框架,难以捕捉EVM内部瞬时状态变化。黑客依托Aave闪电贷构建单区块攻击链路,利用合约可组合性,在交易结束清零账户余额,绕开基于快照余额的传统AML监控。传统金融移植过来的风控框架,难以捕捉EVM内部瞬时状态变化。下面小编简单梳理了Balancer被盗事件暴露的安全问题。
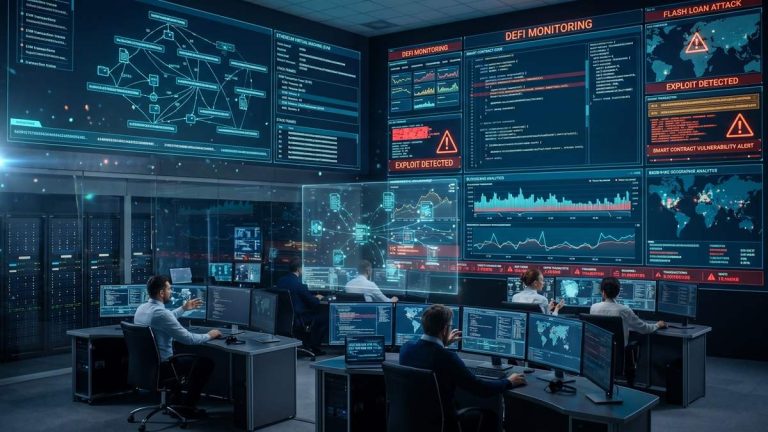
网络安全公司Blockaid于10月22日本周四披露,在Balancer V1近期的攻击事件中,传统合规监控系统未能识别复杂交易。报告指出,这暴露出DeFi监控仅依靠静态余额校验带来的重大运营漏洞。
”攻击者通过头部借贷协议动用超10亿美元闪电贷操纵Balancer,最终盗走25万美元资金。非法资金在同类市场流转,会让传统机构面临反洗钱与制裁合规风险。Blockaid的风险暴露工具可以……“
——Blockaid(@blockaid_),2026年10月22日
黑客借助Aave流动性市场的闪电贷构造攻击流程,先借入超10亿美元资金,再以该笔资产作为抵押额外借出7.88亿美元。两笔借贷都在同一个区块内完成执行与清算,交易结束时钱包最终余额归零。市场消息称,仅在区块结束时查验持仓的传统合规系统,无法捕捉这类瞬时资金流动。
攻击者动用巨额资金,最终目标是从Balancer V1资金池中盗取约25万美元。而Aave借贷基础设施并未产生账面损失,只充当了临时杠杆工具。这家安全机构表示,这种快速借贷模式,给需要落实反洗钱、国际制裁规则的机构带来风控隐患。非法资金在一个区块确认周期内快进快出,基于快照的监控工具无法提前预警。
Blockaid信息显示,涉事攻击地址在发起攻击数小时前,从混币器Tornado Cash接收资金。即便存在这条链上前置痕迹,大额资金依旧在借贷协议中顺畅流转。
持牌机构正在使用的合规工具沿袭自传统银行体系的标准,依靠直接转账发送方、接收方以及转账后的剩余余额判断风险。但去中心化生态底层架构完全不同,智能合约的可组合性可以把多步复杂交互打包在单次调用中。攻击者可以借入巨额流动性、操纵预言机价格、盗取池子资金,最后在代码执行完毕前还清贷款。
Blockaid提到,这类瞬时仓位会让合规团队失去监控视野。交易完成后账户既没有未结清债务,也不会留存余额,被动检测算法会判定该地址没有接触相关资产。机构警示,受制裁主体也可以用相同方式通过DeFi借贷平台转移资金。资金在同一区块内和机构资金池发生交互后迅速撤出,风险敞口真实发生,却不会在定期回溯审计里留下痕迹。
在此背景下,基础设施技术人员提出,监控方案需要升级至EVM虚拟机层级的细粒度状态分析,而不是依赖被动账本记账方式。过往事件复盘也印证该观点,2026年第三季度多个DeFi协议遭遇协同攻击,攻击者利用老旧合约作为突破口抽走流动性,多数攻击瞄准旧代码里的逻辑漏洞与被忽略的依赖项。
Balancer治理团队以及相关协议安全委员会,计划在2026年10月最后一周发布完整事故复盘报告。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
19分钟前 辣辣辣条
52分钟前 辣辣辣条
1小时前 辣辣辣条
1小时前 辣辣辣条
近期热门
更多
1个月前 辣辣辣条
1个月前 辣辣辣条
1个月前 辣辣辣条
1个月前 辣辣辣条
精选专题
更多热门标签
更多