作者:辣辣辣条 更新时间:2026-11-03 14:34
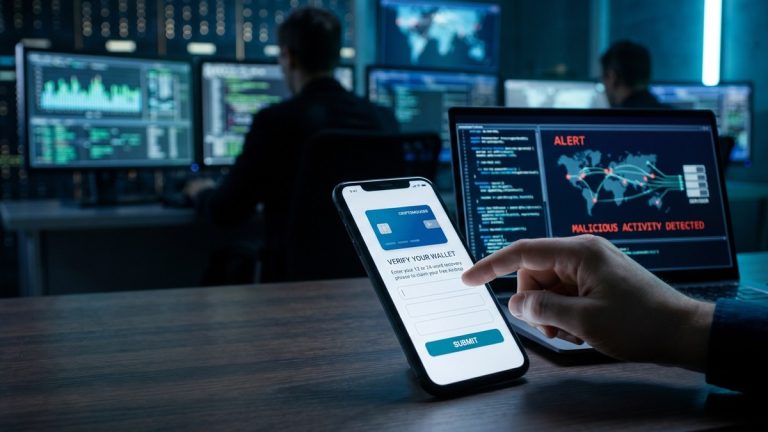
一款名为SKRClaim的诈骗空投APP成功混入商店,目标专门盗取用户钱包助记词。黑客采用延迟载荷投递的手段规避初审,先提交干净安装包,后续依靠远程更新开启窃取逻辑。软件本身不存在真实链上交互,以核验空投资格为借口,强制用户填入12词或24词助记词,并且会将收集到的私钥信息会加密发送至黑客外部服务器。一款名为SKRClaim的诈骗空投APP成功混入商店,目标专门盗取用户钱包助记词。黑客采用延迟载荷投递的手段规避初审,先提交干净安装包,后续依靠远程更新开启窃取逻辑。软件本身不存在真实链上交互,以核验空投资格为借口,强制用户填入12词或24词助记词,并且会将收集到的私钥信息会加密发送至黑客外部服务器。下面小编简单梳理了Solana Mobiled App商店的这起安全险情。
11月2日周一曝出一起安全事件:一款恶意空投应用侵入官方软件仓库,通过特定机制盗取加密钱包助记词。数字取证机构通报该事件,确认用户数字资产存在直接泄露风险后,多个平台同步触发安全告警。
“一款名为“SKRClaim”的恶意第三方应用被提交至Solanad App商店。攻击者非法入侵dApp发布门户,篡改应用推荐栏与任务页面界面。该应用诱导用户输入助记词。该应用曾在商店内上线……”
—Seeker|Solana Mobile
这款诈骗应用在视觉上模仿去中心化生态内知名项目的品牌样式。初步代码分析显示,该程序在所谓交易流程中,不会和区块链网络产生任何真实交互。
本次攻击手段以社会工程诱导为主。受害者在设备安装该程序后,应用会以空投资格核验为由,诱导用户同步主钱包。
软件内置表单,专门收集12词、24词助记词。调查报告显示,界面会卡住流程,直到受害者完整填入全部助记词才可继续操作。
实验室测试发现,用户填入的信息不会在本地校验,也不会发送至去中心化节点。流量日志记录,这些私密信息会被打包,通过加密请求外传至攻击者的控制服务器。
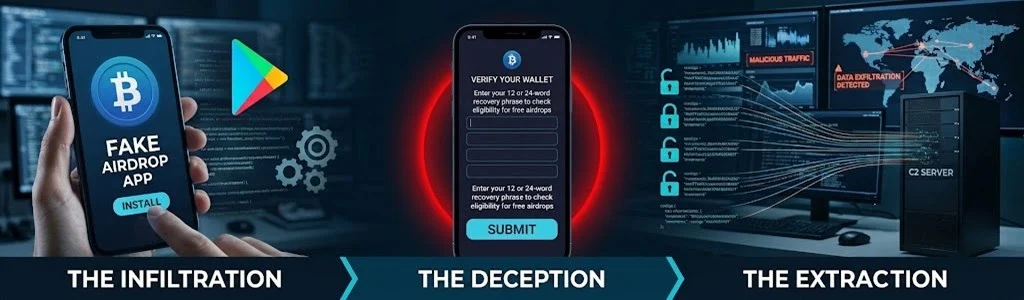
分析师表示,黑客利用延迟载荷投递的手段绕过商店审核:先提交一份满足初审安全规则的基础安装包,后续通过远程更新开启恶意功能。
研究人员披露,该恶意应用在被社区举报、官方排查下架前,下载量已达数千次。攻击者同时瞄准浏览器插件钱包与移动端自托管钱包。
网络安全人员追踪到,接收数据的服务器域名所使用SSL证书,在攻击发起前数日才签发;域名注册信息为匿名,用来掩盖攻击者所在地。
涉事网络安全机构已向应用商店管理员提交告警。官方确认,核实恶意行为后,该应用包已从公开商店下架。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
2分钟前 辣辣辣条
37分钟前 辣辣辣条
44分钟前 辣辣辣条
近期热门
更多
2026-09-22 海带

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条
精选专题
更多热门标签
更多