作者:辣辣辣条 更新时间:2026-11-10 11:34
Coldcard硬件钱包漏洞失窃一事,在比特币社区吵得很厉害。问题根源是助记词的随机生成逻辑出错,之前好几轮外部审计都没能定位这个缺陷。负责人的观点引发分歧,一部分开发者认为仔细人工审查本可以发现问题,也有人觉得审计很难精准抓到这类隐藏bug。而已经用问题固件生成助记词的钱包,升级固件也没法修复风险。Coldcard硬件钱包漏洞失窃一事,在比特币社区吵得很厉害。问题根源是助记词的随机生成逻辑出错,之前好几轮外部审计都没能定位这个缺陷。负责人的观点引发分歧,一部分开发者认为仔细人工审查本可以发现问题,也有人觉得审计很难精准抓到这类隐藏bug。而已经用问题固件生成助记词的钱包,升级固件也没法修复风险。下面小编简单梳理了这次硬件钱包安全争议。
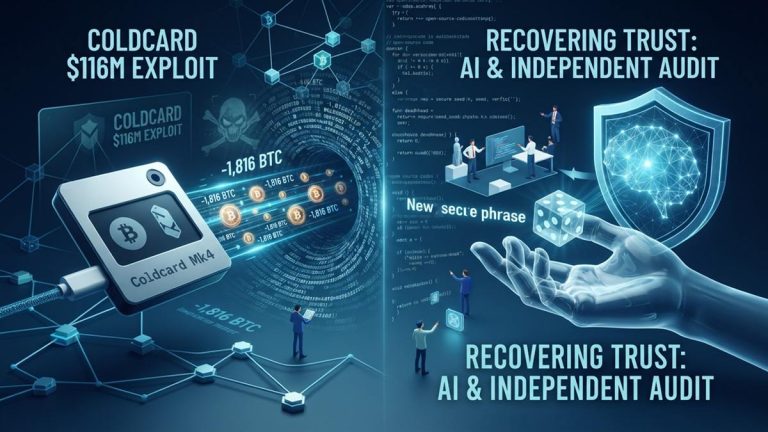
Coinkite首席执行官Rodolfo Novak(NVK)就Coldcard硬件钱包1.16亿美元被盗事件发声后,加密资产托管领域关于开源审计可靠性的争论持续升温。本次攻击发生于2026年7月30日至8月4日,因4.0.1及后续版本固件存在熵生成漏洞,超5200个地址共计约1816枚BTC被盗。
“在该漏洞被发现前,至少有15次外部审查或安全研究针对Coldcard硬件、固件、随机数相关工具以及发布管控流程开展。事件发生前还完成了至少两次付费第三方产品审查:2022年针对Mk4机型的审计……”
——NVK(@nvk),2026年11月9日
NVK在X平台发文称,事发前已经完成至少两次付费第三方审查,包含2022年Mk4机型审计以及多轮自动化检测。他提到,此前借助OpenAI工具开展安全评估,识别出数十项待排查问题并完成修复,但助记词生成漏洞并未被检出。这位负责人表示:“一个令人难以接受的事实是,人类没能发现的漏洞,最终由一款新AI模型找出。”
Coinkite官方的说法很快遭到独立研究员与比特币生态开发者的反驳。开发者Luke Dashjr公开质疑NVK的观点,他认为只要针对性核查代码逻辑,专业的人工审查完全能够发现这套随机数系统的异常。
研究员James O’ Beirne则表示,早在2025年5月,他就私下向团队反馈过Coldcard随机数实现方案存在隐患,早年也有其他独立报告提出同类担忧。而Shinobi等分析师则为Coinkite的审计工作辩护,称外部审计团队当时确实检查过熵系统,只是没能定位到这个特定缺陷,同时指出早期私下提醒不等同于正式漏洞披露。
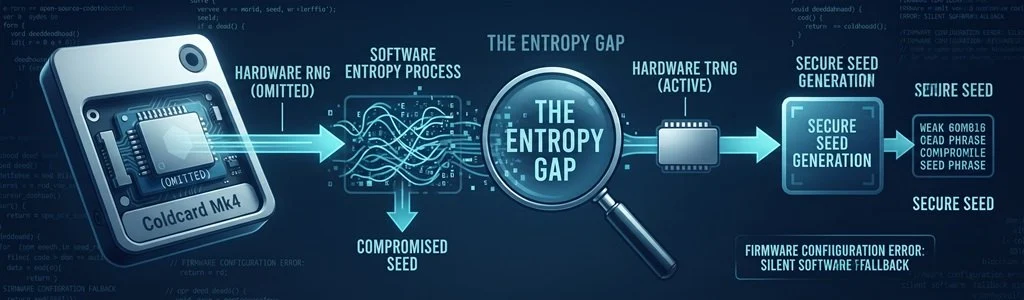
这起2026年下半年的事故,暴露出冷钱包设备隐性逻辑漏洞的巨大风险。不同于钓鱼攻击或者外部服务器被入侵,该漏洞根源是编译配置错误:系统没有调用硬件随机数发生器,转而采用软件方案生成随机数。
TRMLabs、Galaxy Research等链上分析机构发布的恢复指引说明:固件更新仅能修复后续新设备的该问题,无法修复受漏洞版本生成的助记词。受影响用户的官方处置建议是,将资产迁移至依靠独立熵源(例如实体骰子)生成的全新助记词,消除原有地址的持续风险。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
5分钟前 辣辣辣条
11分钟前 辣辣辣条
18分钟前 辣辣辣条
45分钟前 辣辣辣条
近期热门
更多
2026-09-22 海带

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条
精选专题
更多热门标签
更多




