作者:辣辣辣条 更新时间:2026-11-13 15:19
安全厂商监测到新型TypoPrompting威胁,大量仿冒ChatGPT、Claude、DeepSeek等AI产品的近似域名被攻击者运营。这类错拼域名会把访客分流至广告渠道或者恶意站点,衍生出多条攻击链路,伪造验证页面诱导执行命令、推送可疑工具、投放劫持类浏览器扩展。安全厂商监测到新型TypoPrompting威胁,大量仿冒ChatGPT、Claude、DeepSeek等AI产品的近似域名被攻击者运营。这类错拼域名会把访客分流至广告渠道或者恶意站点,衍生出多条攻击链路,伪造验证页面诱导执行命令、推送可疑工具、投放劫持类浏览器扩展。下面小编简单梳理了这类AI仿域名攻击的风险要点。
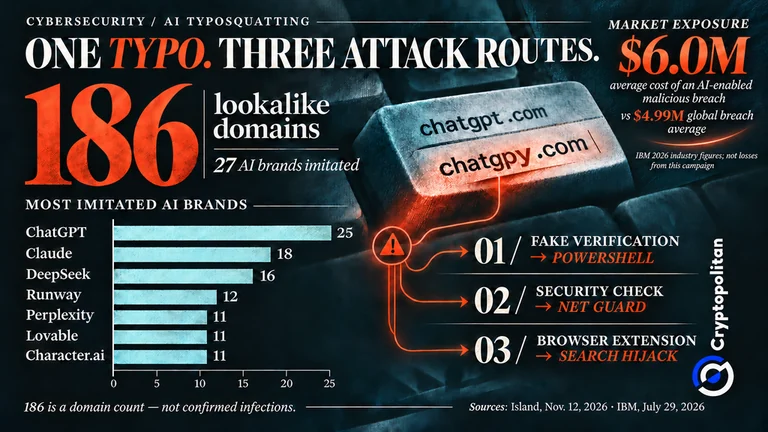
AI工具域名中的拼写错误可能不仅仅意味着看到错误页面。在11月12日发布的一份报告中,企业浏览器安全公司Island发现了186个域名其外观与27个知名AI品牌的域名相似。该数字对应的是网络地址,而非实际已确认的感染案例。部分地址将用户重定向至广告页面,而其他地址则将其发送至恶意网站。
Island将该方法称为“Typo Prompting”(错字提示)。ChatGPT是被模仿最多的AI品牌,拥有25个仿冒域名。Claude紧随其后,有18个,DeepSeek有16个,Runway有12个。Perplexity、Lovable和Character.ai各有11个。
并非每个仿冒地址都指向相同的目的地。有些用于生成广告收入。另一些则将访问者引导至流量中介,后者会根据用户的地理位置、浏览器或设备决定将其重定向至何处。
Island发现,与这些仿冒域名关联的恶意路径共有三条。第一条路径始于cloude[.]ai,这是一个拼写错误且与Claude相关的域名。访问者会被重定向至一个伪造的Cloudflare验证页面,该页面要求Windows用户执行Power Shell命令。此页面构建了一个包含211个域名的网络,其中包括冒充与人工智能业务无关公司的域名。
第二条路径指向一个推广NetGuard的虚假“安全检查”。尽管该应用可通过MicrosoftStore获取,但Island发现它能够劫持浏览器并远程执行脚本。
第三条路径涉及30个劫持搜索的浏览器扩展。其中13个已被下架,剩余17个仍在运行,累计拥有972,000名用户。这一数据来源于扩展商店的列表信息,而非通过确认的感染实例得出。
伪造的Cloudflare验证使用了ClickFix。正如Microsoft所解释的那样,该技巧是让攻击者在熟悉的Windows工具中自行运行恶意命令。这有助于攻击绕过自动化防御措施。
浏览器安全公司PushSecurity引用了微软关于ClickFix恶意软件交付转化率为96.3%的数据。ClickFix也占Push每月攻击检测量的一半以上。这两项统计数据均未衡量Island的活动。
即使访问未导致实际感染,也能带来收益。Island将部分重定向链接与广告和联盟营销佣金联系起来,这些是通过共享追踪ID实现的。
DNS安全公司Infoblox发现,在其停放域名测试中,超过90%的访问最终导向诈骗、非预期软件或恶意软件。
此外,软件供应链安全公司Socket识别出319个搜索劫持扩展程序,用户总数约为1340万。这些是独立的调查,并非TypoPrompting的其他受害者。
186个假冒AI域名针对ChatGPT和Claude用户设置恶意软件陷阱
对企业而言,浏览器劫持带来的威胁远不止不需要的重定向。攻击者可能会获取公司账户或内部系统的访问权限。然而,Island尚未确认此次活动造成的任何经济损失。
更广泛的网络安全研究揭示了相关细节。Verizon2026年报告显示,系统入侵是最主要的漏洞利用模式,占比达61%。IBM的2026年研究表明,AI驱动的恶意漏洞平均成本为600万美元,高于整体漏洞平均成本499万美元。
这两个数字均不包括Island的虚假AI域名造成的亏损。随着越来越多的公司加入AI工具的潮流,OECD的2026年展望对数字安全这一日益严峻的问题发出警告。
此外,还存在其他风险,远不止是输错网址那么简单。在另一起活动中,Cryptopolitan此前曾报道过超过26万名Chrome用户安装了至少30个伪装成AI助手的恶意扩展程序。在这两起事件中,攻击者都利用了人们对熟悉AI品牌的信任。采取相同的预防措施可以帮助用户避免这些陷阱:收藏官方AI网站、绝不运行网页提示的终端命令,并定期检查已安装的浏览器扩展程序。启用双重身份认证以增强保护。企业还应限制未经授权的插件。
复制本文链接
本内容只为提供市场信息,不构成投资建议。该文章为中币网所有,未经允许不得转载。
30分钟前 腾讯科技
4小时前 imToken
6小时前 链上吃瓜员
6小时前 链上吃瓜员
近期热门
更多
2026-11-12 链上吃瓜员

2026-09-22 海带

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条

2026-09-22 辣辣辣条
精选专题
更多热门标签
更多




